
 Facebook
 Pinterest
Kaip patikrinti „Electrum“ parašą? Patikrinkite, ar jūsų „Electrum“ piniginė yra teisėta
„Electrum“ yra viena populiariausių „Bitcoin“ piniginių, kurią galima įsigyti „Windows“, „Mac“, „Linux“ ir „Android“. Tai saugu, greita ir paprasta naudoti. Bet kas gali atsisiųsti piniginę ir pradėti ją naudoti iškart. Be to, piniginė yra atviro kodo. Tai yra viena iš priežasčių, kodėl daugiau vartotojų pasitiki ir naudojasi „electrum“ savo bitkoinų saugojimui ir valdymui.
- Atsisiųskite „Electrum“ piniginę iš oficialios svetainės: https://electrum.org/#download
- Taip pat galite atsisiųsti ir rasti programinės įrangos šaltinio kodą jų „GitHub“ puslapyje: https://github.com/spesmilo/electrum
Dabar, prieš įdiegdami piniginę ar atnaujindami „electrum“, turite patikrinti parašą ir patikrinti „electrum“ dvejetainių failų / šaltinių tikrumą.
Tai turėtų būti daroma kiekvieną kartą atsisiunčiant ar atnaujinant esamą piniginę. Taip pat ne tik „electrum“ piniginę, bet ir bet kokią programinę įrangą, kurią įdiegiate savo kompiuteryje. Prieš naudojant, ypač reikėtų patikrinti „Bitcoin“ ir kriptovaliutų pinigines, kurios tvarko jūsų asmeninius raktus.
Šiame šiame pradedančiųjų vadove parodysime, kaip patikrinti „Electrum“ parašą. Bet pirmiausia leiskite mums suprasti, kodėl vartotojai prieš naudodamiesi turėtų patikrinti piniginės atsisiuntimų autentiškumą.
Kodėl verta patikrinti piniginę?
Pagrindinė priežastis, kodėl turėtumėte patikrinti „Electrum“ ar bet kurios piniginės programinės įrangos autentiškumą, yra sumažinti kenkėjiškų programų riziką.
Kadangi „electrum“ ir kita „Bitcoin“ piniginės programinė įranga yra atviro kodo, jie yra labai jautrūs sukčiavimo atakoms. Įsilaužėlis gali lengvai modifikuoti šaltinio kodą ir platinti programinę įrangą internete, kuri atrodo identiška kaip originali piniginė. Kas jį atsisiunčia ir naudoja, rizikuoja prarasti savo Bitcoins.
Tai atsitiko anksčiau, kai įsilaužėlis iš „Electrum“ vartotojų pavogė 100 USD „Bitcoin“, platindamas kenkėjišką „Electrum“ piniginės kopiją. Visi vartotojai, atsisiuntę ir įdiegę netikrą piniginę, prarado visus savo „Bitcoins“.
Bet palauk? Aš atsisiunčiau „electrum“ iš oficialios svetainės „electrum.org“. Ar vis tiek turėčiau patikrinti PGP parašus?
Taip, ką daryti, jei įsilaužėlis gauna prieigą prie serverio ir pakeičia atsisiuntimo failus. Štai kodėl, net jei atsisiųsite programinę įrangą iš oficialaus šaltinio, turėtumėte patikrinti parašus ir patikrinti, ar piniginė yra teisėta, ar ne.
Maišos failų ir GPG parašų tikrinimas
Taigi, kaip patikrinti, ar atsisiųstas piniginės failas yra teisėtas ir kurio nemodifikavo hakeris? Kriptografijos dėka. Yra du būdai patikrinti piniginės programinės įrangos vientisumą ir autentiškumą.
- Programinės įrangos failo maišų tikrinimas.
- GPG parašų tikrinimas.
Daugelis kūrėjų pateikia maišos, taip pat GPG parašus, kad vartotojai galėtų nustatyti, ar jie įdiegia tikrą programinės įrangos kopiją, ar modifikuotą kenkėjišką..
Pagalvokite apie maišus kaip nekintamą, unikalų identifikatorių, kuris priskiriamas tik tam tikram failui. Jei tuo atveju, jei įsilaužėlis modifikuoja programos failus, jis neatitiks originalaus kūrėjo pateiktos maišos vertės. Tokiu atveju galite padaryti išvadą, kad atsisiųsta programinė įranga yra suklastota ir sugadinta.
Mes jau parengėme pamoką, kaip patikrinti piniginės / programinės įrangos kontrolinę sumą MD5, SHA256
Tačiau šio metodo problema yra ta, kad įsilaužėlis gali sukurti tinkamą suklastotą klastotę ir paskelbti ją internete. Tai visiškai nesuteikia jokio saugumo.
Štai kodėl „Electrum“ ir kiti piniginės kūrėjai neskelbia maišų. Vietoj to jie pasirašo ir dalijasi savo skaitmeniniais parašais.
GPG parašų tikrinimas
Trumpai tariant, GPG reiškia GNU „Privacy Guard“ – tai raktų poromis paremta kriptografija. GPG naudojamas duomenims šifruoti ar pasirašyti, siekiant užtikrinti jų autentiškumą.
Pagalvokite apie GPG skaitmeninį parašą kaip apie ranka parašytą parašą, tačiau taip pat naudinga, kad jis būtų atsparus klastotėms.
Taigi idėja yra; prieš išleisdamas dvejetainius failus viešai, kūrėjas pasirašo atsisiuntimo failus savo privačiu raktu. Tada vartotojai gali patikrinti atsisiuntimą naudodami kūrėjų viešąjį raktą. Jei atsisiųstas failas bus modifikuotas ar sugadintas, parašo patvirtinti nepavyks.
Pavyzdžiui, „Electrum“ piniginės šaltinius ir vykdomuosius failus pasirašo ThomasV. Vartotojai, atsisiunčiantys „electrum“ piniginės programinę įrangą, naudos viešąjį „ThomasV“ raktą, kad patikrintų parašą ir patikrintų piršto atspaudą. Jei failas suklastotas ar modifikuotas, parašo patvirtinti nepavyks ir piršto atspaudas nesutampa.
Gerai! Pažiūrėkime, kaip patikrinti „Electrum“ piniginės parašą.
Kaip patikrinti elektrodo parašą
Šioje pamokoje aprašoma, kaip patikrinti „Electrum“ parašus sistemoje „Windows“. „Mac“ galite vadovautis ta pačia pamoka. Veiksmai yra gana panašūs kaip „Windows“. Skiriasi tik programa. Norėdami patikrinti parašus sistemoje „Windows“, naudosime „Gpg4win“. „Mac“ sistemoje turite naudoti populiarų PGP diegimo GPG rinkinį.
Mes sukursime atskirą „Android“, „Linux“ ir „Tails“ OS vadovą.
Parsisiųsti:
- „Windows Gpg4win“: https://www.gpg4win.org/
- „Mac GPG“ komplektas: https://gpgtools.org/
1. Atsisiųskite ir įdiekite „Gpg4win“
Pirmyn atsisiųskite „Gpg4win“ į savo „Windows“ kompiuterį. Atsisiuntę turite patikrinti atsisiųsto failo vientisumą.
Tai neprivaloma, tačiau geriau ją patikrinti prieš diegiant.
Norėdami patikrinti, ar jūsų „Gpg4win“ kopija yra autentiška, nereikia patvirtinti jos parašų. Nes tam reikia įdiegti „Gpg4win“. Vietoj to galite tiesiog patikrinti diegėjų maišos vertę, kurią galite rasti čia: https://gpg4win.org/package-integrity.html
Peržiūrėkite šį vadovą, jei nesate tikri, kaip patikrinti SHA256 kontrolinę sumą.
Gerai! Patikrinę atsisiųsto „gpg4win“ diegimo programos vientisumą, eikite ir įdiekite.
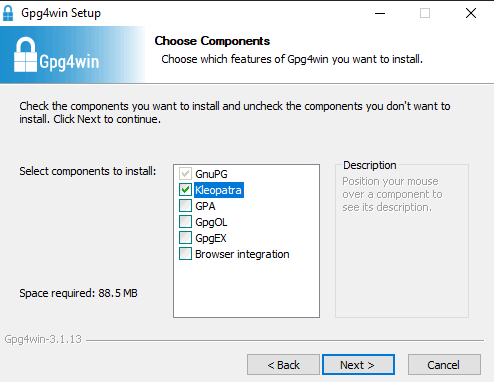
Diegdami atžymėkite visus kitus komponentus, išskyrus „Kleopatra“.
„Kleopatra“ yra universali šifravimo GUI ir sertifikatų valdytoja. Galite kurti ir tvarkyti „OpenPGP“ sertifikatus.
Kai šis diegimo vedlys bus baigtas, Kleopatra turėtų būti paleista automatiškai. Jei ne, eikite į diegimo katalogą Gpg4win >> šiukšliadėžę ir atidarykite kleopatra.exe.
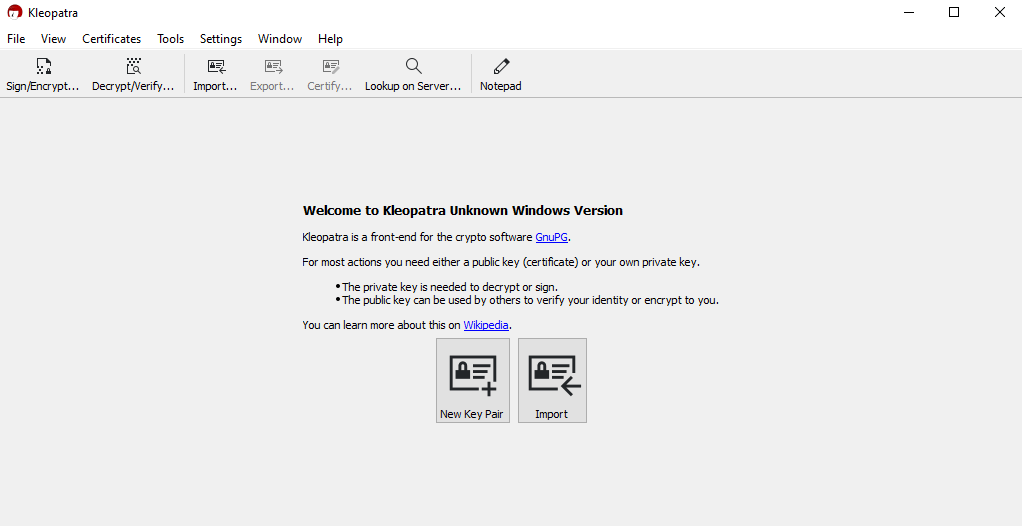
Dabar palikite tai atvirą ir pradėkite atsisiųsti „Electrum“ piniginę ir jos PGP („Pretty Good Privacy“) parašą.
2. Atsisiųskite „Electrum“ diegimo programą ¶šas
Pirmyn atsisiųskite „electrum“ vykdomuosius failus į savo kompiuterį. Tai gali būti nešiojama versija, „Windows“ diegimo programa arba atskiras vykdomasis failas.
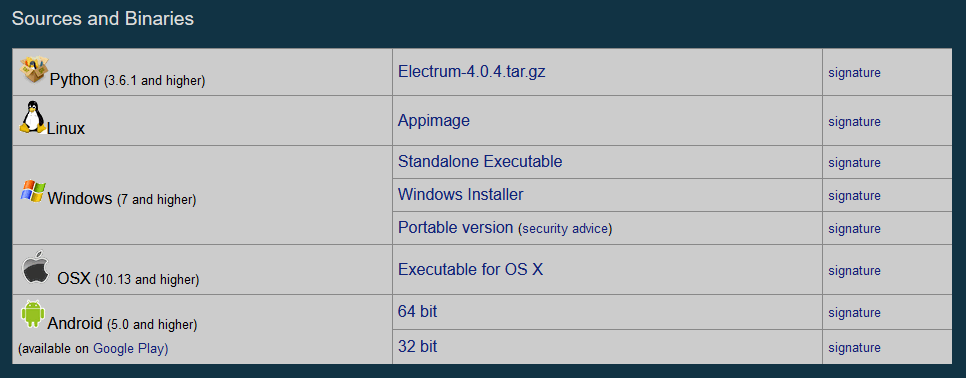
Kad ir ką atsisiųstumėte, būtinai atsisiųskite atitinkamą PGP parašą, kuris yra šalia jo.
Patarimas: Dešiniuoju pelės mygtuku spustelėkite parašą ir spustelėkite išsaugoti nuorodą kaip. Įrašykite parašą tame pačiame kataloge kaip ir diegimo programa.
Dabar turėtumėte turėti du failus. Piniginės programa ir atviras PGP teksto failas.
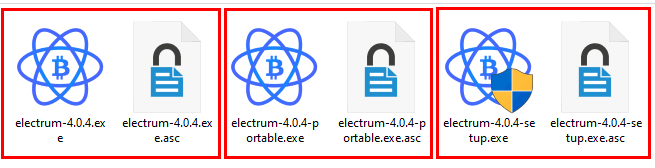
Pvz., Jei atsisiuntėte „electrum-4.0.4-portable.exe“, taip pat turėtumėte turėti „electrum-4.0.4-portable.exe.asc“.
Dar neįdiekite ir neatidarykite „electrum“! Mes dar turime patikrinti parašą.
3. Gaukite „ThomasV Public GPG“ raktą
Norėdami patikrinti „Electrum“ parašą, jums reikia viešo „ThomasV“ GPG rakto
ThomasV (Thomas Voegtlin) yra „Electrum“ piniginės įkūrėjas ir pagrindinis kūrėjas. „Electrum“ dvejetainiai failai pasirašomi naudojant viešąjį „ThomasV“ raktą.
Taigi, norėdami patikrinti parašą, turite importuoti viešąjį „ThomasV“ raktą.
„ThomasVs gpg / pgp“ viešąjį raktą galite rasti čia https://electrum.org/#download viršuje.
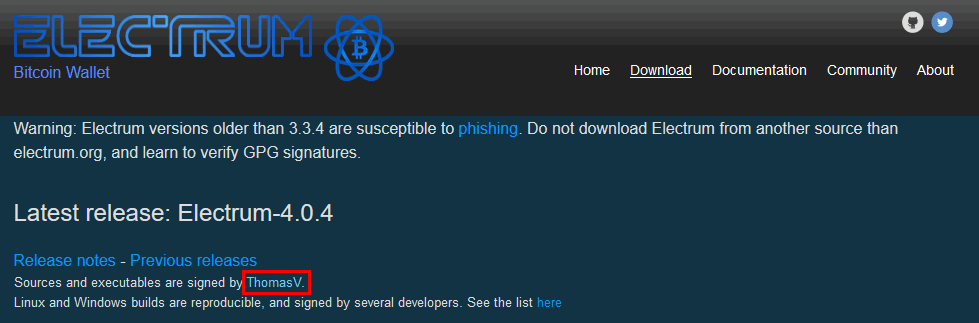
Taip pat galite rasti čia: https://github.com/spesmilo/electrum/blob/master/pubkeys/ThomasV.asc
Dešiniuoju pelės mygtuku spustelėkite nuorodą ir išsaugokite nuorodą kaip ThomasV.asc failą tame pačiame kataloge, kuriame jau atsisiuntėte „electrum exe“ ir parašo failą.
Gerai! Dabar jūs turite vykdomąjį failą, jo parašą ir autoriaus PGP viešąjį raktą. Dabar patikrinkime jūsų „Electrum“ atsisiuntimą.
Patikrinkite „Electrum“ atsisiuntimą, patikrindami GPG parašus
Pirmiausia turime importuoti pasirašiusio viešąjį raktą.
1. Importuoti kūrėjų PGP viešąjį raktą
Atidarykite „Gpg4win“ parašo / sertifikato įrankį „Kleopatra“.
Dabar eikite į failą >> importuokite ir atidarykite „ThomasV.asc“ failą.
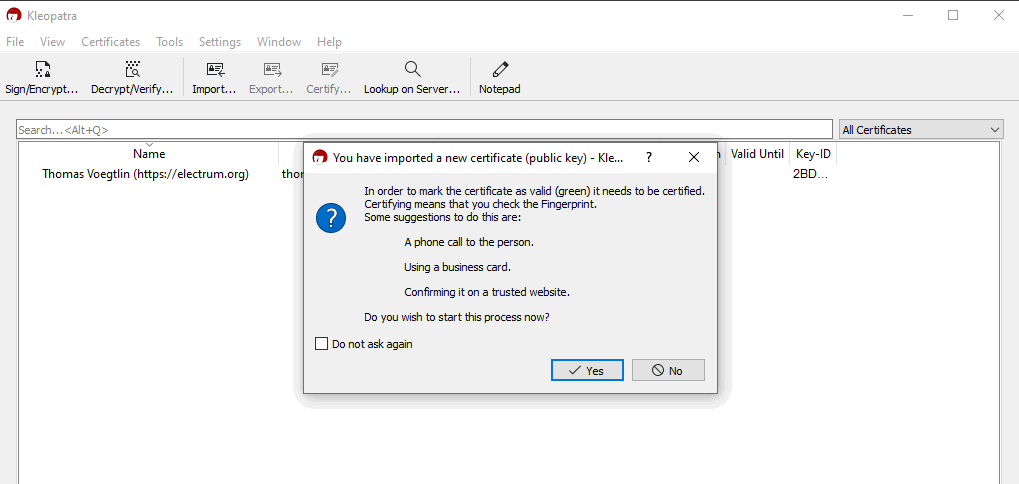
Kai viešasis raktas bus importuotas, bus atidarytas iššokantis langas su šiuo pranešimu:
„Norint pažymėti sertifikatą kaip galiojantį (žalią), jį reikia patvirtinti.
Sertifikavimas reiškia, kad patikrinsite piršto atspaudą.
Keletas pasiūlymų tai padaryti:
Telefono skambutis asmeniui.
Vizitinės kortelės naudojimas.
Patvirtinti tai patikimoje svetainėje. “
Iš esmės turime patikrinti, ar piršto atspaudas teisingas. Tiesiog spustelėkite ne ir pereikite prie kito veiksmo.
2. Piršto atspaudo patvirtinimas
Thomo Voegtlino PGP pirštų atspaudai:
- PGP piršto atspaudas: 6694 D8DE 7BE8 EE56 31BE D950 2BD5 824B 7F94 70E6
- Piršto atspaudas be tarpo: 6694D8DE7BE8EE5631BED9502BD5824B7F9470E6
Tinkamas šaltinis:
https://www.youtube.com/watch?v=7D83IpdiF-U
Dabar turime patikrinti, ar šis piršto atspaudas atitinka ką tik importuotą viešąjį raktą.
Norėdami tai padaryti, dešiniuoju pelės mygtuku spustelėkite kūrėjų importuotą sertifikatą „Kleopatra“ ir spustelėkite išsamią informaciją. Apačioje turėtumėte pamatyti piršto atspaudą.
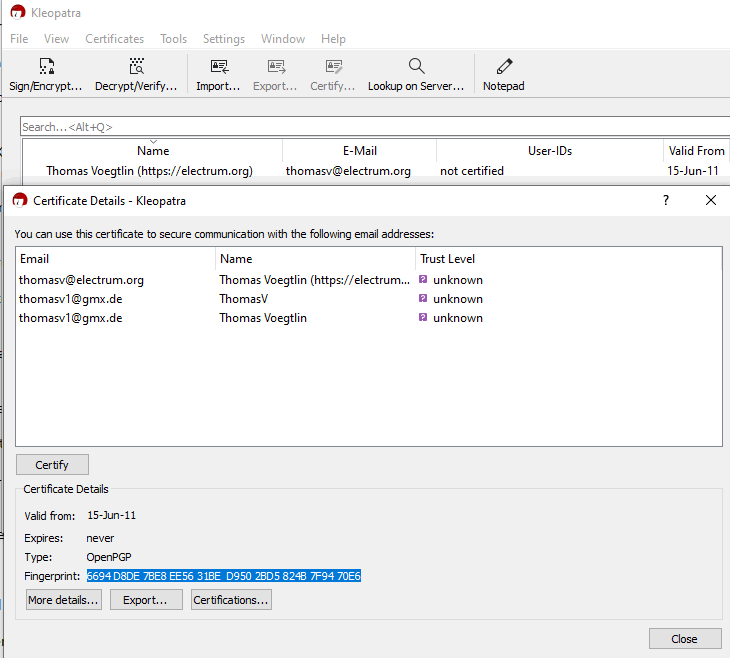
Jei jis sutampa su tuo, apie kurį bendrinama, raktas yra teisėtas. Dabar patikrinkime piniginės parašą.
3. Patikrinkite piniginės parašą
Norėdami patvirtinti parašą, „Kleopatra“ įrankių juostoje spustelėkite iššifruoti / patvirtinti. Dabar eikite į piniginės aplanką ir atidarykite .exe arba .asc failą.
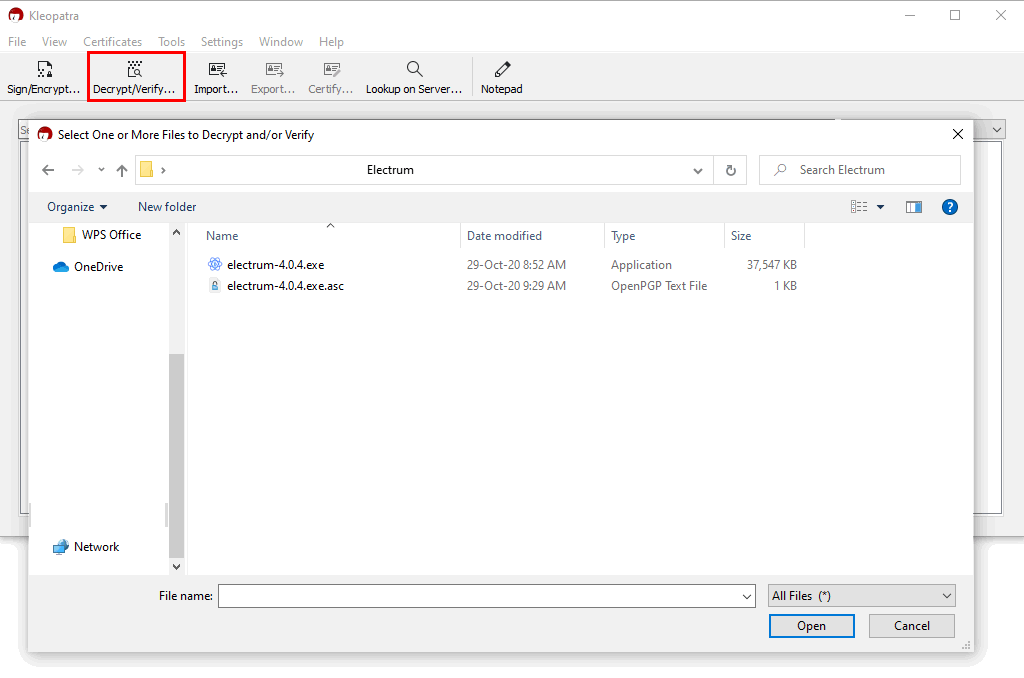
Dabar Kleopatra patikrins failus ir pateiks rezultatus.
Po sėkmingo patikrinimo turėtumėte pamatyti šį langą.
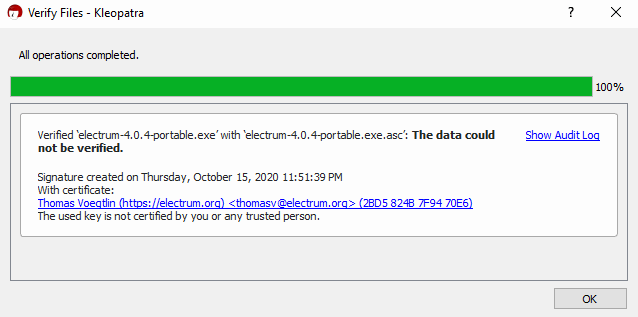
Visos atliktos operacijos:
patvirtino „electrum.4.0.4-setup.exe“ su „electrum.4.0.4-setup.exe.asc“: duomenų patikrinti nepavyko.
Parašas sukurtas 2020 m. Spalio 15 d., Ketvirtadienį, 23:51:39
Su pažymėjimu:
Thomas Voegtlinas (https://electrum.org) (2BD5 824B 7F94 70E6)
Naudojamas raktas nėra jūsų ar kito patikimo asmens patvirtintas.
Pastaba: Versijos numeris ir data gali skirtis nuo jūsų pabaigos.
Taip pat nesijaudinkite dėl paryškinto teksto, kuriame sakoma:Nepavyko patikrinti duomenų“. Tai tiesiog reiškia, kad jūs rankiniu būdu nepasitikėjote „ThomasV“ raktu, kurį parodysime kitame žingsnyje.
Galite saugiai ignoruoti šį įspėjamąjį pranešimą. Svarbus yra piršto antspaudas.
Spustelėkite rodyti audito žurnalą ir turėtumėte pamatyti pirminio rakto kontrolinį kodą. Jei jis sutampa, tai yra galiojantis parašas. Patikrinote savo „Electrum“ atsisiuntimą ir dabar galite saugiai įdiegti arba atnaujinti piniginę.
Pvz., Jei parašas yra neteisingas, patikrinusi Kleopatra įspės jus tokiu dideliu raudonu pranešimu kaip šis:
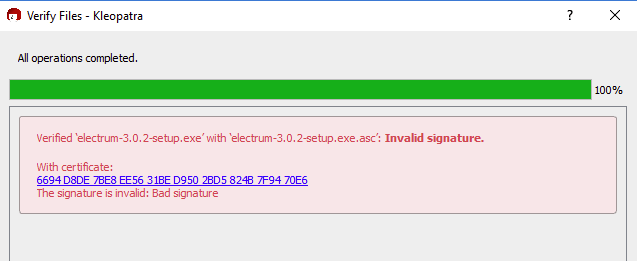
Parašas neteisingas: netinkamas parašas
Neprivaloma: patvirtinkite kūrėjo raktą
Patvirtinę parašą ir patikrinę kontrolinį kodą, galite pasitikėti „Electrum“ kūrėjo viešuoju raktu.
Norėdami tai padaryti, dešiniuoju pelės mygtuku spustelėkite sertifikatą ir spustelėkite patvirtinti.
Turėtumėte pamatyti šį pranešimą:
Norėdami patvirtinti kitus sertifikatus, pirmiausia turite sukurti sau „OpenPGP“ sertifikatą.
Ar norite jį sukurti dabar?
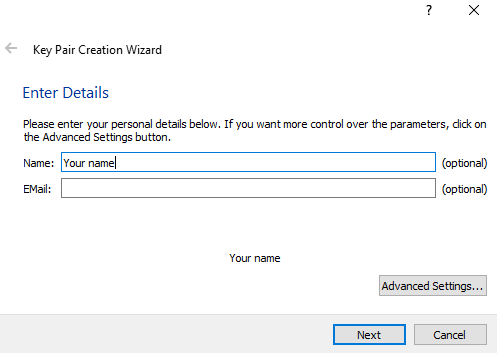
Spustelėkite Taip. Tada įveskite savo vardą, el. Pašto adresą ir spustelėkite sukurti. Dabar jūsų bus paprašyta įvesti slaptafrazę, kad apsaugotumėte naują raktą.
Pasirinkite slaptažodį ir spustelėkite „Sukurti“, kad sėkmingai sukurtumėte naują raktų porą. Baigę spustelėkite baigti ir spustelėkite patvirtinti. Įveskite slaptažodį dar kartą ir pamatysite pranešimą, kuriame sakoma, kad jis yra patvirtintas.
Jūs sėkmingai patvirtinote „ThomasV“ viešąjį raktą.
Dabar, jei iššifruosite / patvirtinsite „electrum“ failą, gausite šį pranešimą:
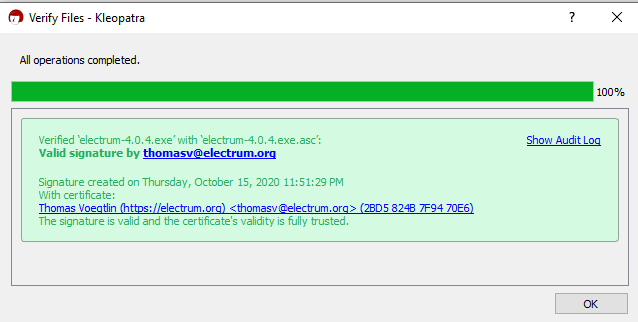
Patvirtinta:
Galiojantis parašas, parašytas [email protected]
Parašas galioja, o sertifikato galiojimas yra visiškai patikimas.
Viskas! Jūs sėkmingai patikrinote savo „electrum“ piniginės parašą. Tau gera įdiegti.
Pastaba: Raktas, kurį sukūrėte sau, yra jūsų asmeninis raktas.
Kitą kartą atsisiųsdami ar atnaujinę „electrum“ nebereikės vėl importuoti „ThomasV“ viešojo rakto, nes jau importavote ir patvirtinote sertifikatą.
Tiesiog patikrinkite, ar yra galiojantis parašas. Tai viskas svarbu.
Ateityje Thomas V gali nebūti „electrum“ kliento palaikytoju. Tokiu atveju turite importuoti kūrėjo, kuris prižiūri projektą, viešąjį raktą.
Tikimės, kad išmokote patikrinti GPG parašus ir dabar žinote, kaip patikrinti, ar „Electrum“ atsisiuntimas yra teisėtas.
Būtent taip tikrinate iš esmės bet kokios programinės įrangos parašus. Prieš diegdami programinę įrangą, būtina patikrinti skaitmeninius parašus.
Panašūs vadovai:
- Kodėl „Antivirus“ ir „Windows Defender“ blokuoja / pašalina piniginę
- Kaip pasirašyti pranešimą naudojant „Bitcoin“ adresą?
- Sužinokite daugiau apie elektrinės piniginės sėklą
- Kaip importuoti asmeninius raktus į „Electrum“
- Atsarginė „Electrum“ piniginė