
 Facebook
 Pinterest
Kaip patikrinti maišos (kontrolinę sumą) / patikrinti „Ledger Live“ programos PGP parašą
Aparatinės piniginės, nepaisant saugiausio saugojimo sprendimo, daugelis vartotojų vis tiek praranda monetas. Ypač naujokai ir daugiausia dėl jų aplaidumo. Jie patenka į akivaizdžiausias aferas.
Pirmasis žingsnis, kurį turite žengti savo kriptografijoje, yra vengti sukčiavimo.
Po neseniai įvykusio duomenų pažeidimo „Ledger“ svetainėje reguliariai vyksta sukčiavimo kampanijos „Twitter“ / „YouTube“, SMS ir el. Paštu. Yra daug pranešimų, kad vartotojai tapo šių sukčiavimo išpuolių aukomis.
Atminkite, kad pagrindinis įsilaužėlių tikslas yra jūsų atkūrimo pradžios frazė. Dauguma sukčiavimo būdų yra nukreipti į jūsų atkūrimo frazės gavimą.
Įsitikinkite, kad 24 žodžių atkūrimo frazė yra saugi, privati ir visiškai neprisijungus. Niekada niekam nebendrinkite atsarginės atkūrimo frazės. Taip pat nelaikykite skaitmeninės kopijos. Neveskite šios informacijos savo kompiuteryje, išmaniajame telefone ar žiniatinklyje. Neimkite nuotraukų ir nespausdinkite. Jūs turėtumėte juos rašyti tik popieriaus lape arba ant metalinės plokštės. Ateityje šios informacijos prireiks tik norint susigrąžinti lėšas, jei jūsų prietaisas bus pamestas ar sugedęs.
Atkūrimo frazę turėtumėte įvesti tik teisėtoje aparatinėje piniginėje. Štai kaip galite patikrinti, ar jūsų „Ledger“ įrenginys yra tikras:
https://support.ledger.com/hc/en-us/articles/360002481534-Check-if-device-is-genuine
Be to, kad patikrintumėte savo prietaiso autentiškumą, taip pat turite įsitikinti, kad naudojate tikrą „Ledger Live“ programą. Tai galite padaryti patikrinę „Ledger Live“ maišos / patvirtinimo parašą.
Čia, šiame pradedančiųjų vadove, pažiūrėkime, kaip patikrinti maišos (kontrolinę sumą) / patikrinti „Ledger Live“ PGP parašą.
Kodėl verta patikrinti „Ledger Live“?
Kai kurie gali teigti, kad „Ledger Live“ tikrumo tikrinimas nėra svarbus, nes privatūs raktai yra saugiai saugomi įrenginyje. Tai tiesa. Visa aparatinės piniginės esmė yra ta, kad jos saugo jūsų monetas, net jei jos naudojamos pažeidžiamoje aplinkoje. Bet vis tiek esate labai jautrūs sukčiavimo atakoms.
Pavyzdžiui, tarkime, kad atsisiuntėte „Ledger Live“ iš neseniai gautos el. Pašto nuorodos. Kol nepatvirtinsite programinės įrangos, galite nežinoti, kad tai yra netikra piniginės programa, kurią kenkia kenksminga trečioji šalis. Dabar, įsidiegę kenkėjišką programą, įsilaužėliai negali panaudoti lėšų iš aparatūros piniginės. Tačiau ši pažeista programinė įranga gali jus apgauti įvairiais būdais.
1. Netikra piniginės programa gali paprašyti išsamios informacijos apie jūsų 24 žodžių atkūrimo frazę. Daugelis vartotojų žino, kad atkūrimo frazės negalima įvesti į nieką kitą, išskyrus „Ledger“ įrenginį. Tačiau, kaip sakėme, nauji vartotojai gali to nežinoti ir juos apgauti ši technika.
Atminkite, kad „Ledger Live“ programinė įranga niekada neprašys jūsų atkūrimo frazės ar slaptafrazės. Jei programa prašo jūsų atkūrimo frazės, akivaizdu, kad tai kenkėjiška programa, skirta pavogti jūsų monetas.
2. Pažeista didžiosios knygos tiesioginė programa turės užpakalinę duris ir ji gali sukurti tuščią adresą, imituojantį jūsų paskirties adresą.
Atminkite, kad prieš patvirtindami bet kokią operaciją, „Ledger“ įrenginyje patikrinkite paskirties adresą.
Norėdami apsisaugoti nuo tokių kenksmingų pakeitimų, įsitikinkite, kad:
- Visada atsisiųskite „Ledger“ tiesiogiai iš oficialios svetainės.
- Prieš diegdami patikrinkite tiesioginę „Ledger“ programą.
Programinės įrangos patikrinimas yra pagrindinis saugumo žingsnis
Kompiuterinė piniginė yra puiki pradžia. Tačiau vis tiek turite imtis visų atsargumo priemonių, kad apsaugotumėte kriptovaliutas nuo kenkėjiškos praktikos.
Tai turėtų būti daroma ne tik su piniginės programa, bet ir su bet kokia programine įranga, kurią įdiegiate savo kompiuteryje, ypač todėl, kad turite reikalų su kriptografija. Turite žinoti apie jos kilmę ir patikrinti programinę įrangą, kad įsitikintumėte, jog ji yra autentiška.
Tai yra įprasta praktika ir kaip kriptovaliutos vartotojas turėtumėte to laikytis kaip bendros taisyklės. Tai labai apsaugos jus nuo visų rūšių kenkėjiškų programų.
Anksčiau mes paaiškinome, kaip patikrinti MD5 / SHA256 piniginės maišos. Taip pat mes parengėme „Electrum“ piniginės parašo tikrinimo pamoką.
Procedūra yra ta pati, išskyrus „Ledger“ gyvai pasirašytų maišų naudojimą SHA512.
Dabar pažiūrėkime, kaip patikrinti maišos / parašą prieš įdiegiant „Ledger Live“ programą?
Kaip patikrinti „Ledger“ kontrolinę sumą tiesiogiai?
Kiekvienam naujam leidimui „sha512sum“ maišos, skirtos tiesioginei knygai, yra paskelbtos čia: https://ledger-live-tools.now.sh/lld-signatures
https://github.com/LedgerHQ/ledger-live-desktop#signed-hashes
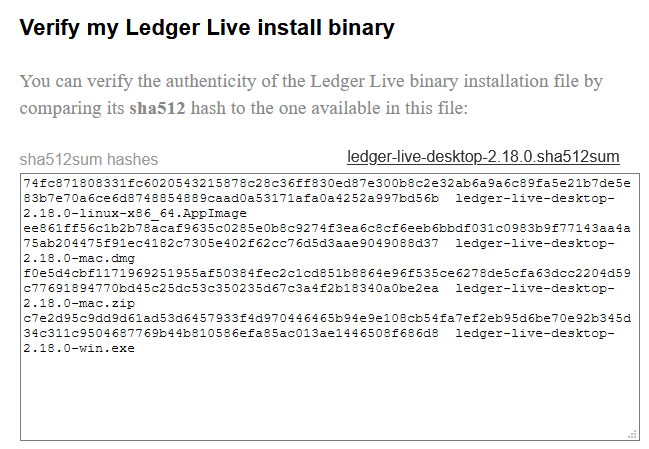
„Ledger“ tiesioginio diegimo autentiškumą galite patikrinti palygindami jo „sha512“ maišos su prieinamą puslapyje.
Dėl šios priežasties šios informacijos oficialiame svetainės atsisiuntimo puslapyje nėra. Tame pačiame serveryje kaip dvejetainis failas saugoma maiša nesuteikia jokio saugumo. Jei serveris bus įsilaužtas, failas bus pažeistas.
Diegimo paketo maišos tikrinimas:
Atsisiųskite naujausią „Ledger live“ programą į savo kompiuterį. Kai atsisiųsite, dar neįdiekite. Įdiekite tik sėkmingai patikrinę.
Štai kaip galite patikrinti kontrolinę sumą „Windows“, „Linux“ ir „Mac“.
- „Windows“:
Eikite į aplanką, kuriame turite atsisiuntimo failą. Paspauskite SHIFT + dešiniuoju pelės mygtuku ir atidarykite „PowerShell“ langą. Dabar įveskite šią komandą.
„CertUtil -hashfile“ failo pavadinimas.exe sha512
Pavyzdys:
„CertUtil -hashfile ledger-live-desktop-2.18.0-win.exe sha512“
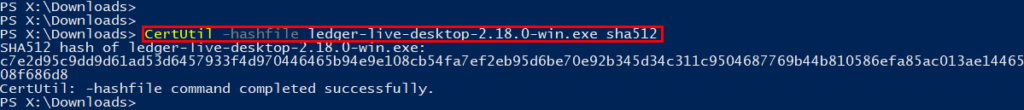
Tai pateiks šį rezultatą ir priklausomai nuo versijos, kuria naudojatės, maišos vertė pasikeis.
SHA512 maišos knygos-live-desktop-2.18.0-win.exe maiša:
c7e2d95c9dd9d61ad53d6457933f4d970446465b94e9e108cb54fa7ef2eb95d6be70e92b345d34c311c9504687769b44b810586efa85ac013ae1446508f686d8
Nukopijuokite tai ir palyginkite jo „sha512“ maišos su šiame puslapyje esančia: https://ledger-live-tools.now.sh/lld-signatures
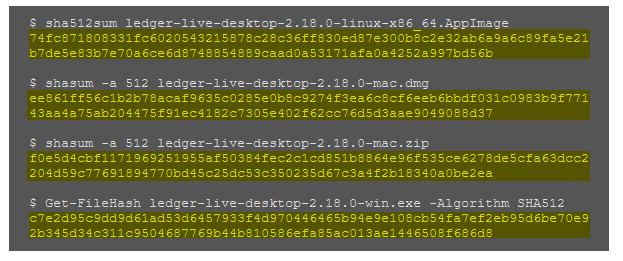
Jei jis sutampa, turite originalią kopiją. Galite tęsti ir įdiegti
- „Linux“:
„Linux“ atidarykite terminalo langą ir įveskite šį kodą.
Sha512sum /
Pavyzdys:
sha256sum /ledger-live-desktop-2.18.0-linux-x86_64. „AppImage“
- „Mac“:
„Mac“ sistemoje atidarykite terminalo langą ir įveskite šią eilutę.
shasum -a 512 failo vardas
Pavyzdys:
shasum -a 512 ledger-live-desktop-2.18.0-mac.dmg
Atlikę „sha512sum“ maišų patikrinimą, galite tęsti diegimą.
PGP parašo tikrinimas?
PGP parašai yra puikus būdas užtikrinti failų saugumą ir pasitikėjimą. Tačiau nėra nuorodos į PGP parašus, kuriuos galima rasti žurnalo svetainės atsisiuntimo puslapyje arba „GitHub“ leidime..
Kai jie paskelbs PGP parašą, mes atnaujinsime šį straipsnį ir paaiškinsime, kaip patikrinti „Ledger Live“ PGP parašą.