
 Facebook
 Pinterest
Electrum 서명을 확인하는 방법은 무엇입니까? 전자 지갑이 합법적인지 확인
Electrum은 Windows, Mac, Linux 및 Android에서 사용할 수있는 가장 인기있는 비트 코인 지갑 중 하나입니다. 안전하고 빠르며 사용하기 쉽습니다. 누구나 지갑을 다운로드하여 바로 사용할 수 있습니다. 또한 지갑은 오픈 소스입니다. 이것이 더 많은 사용자가 비트 코인을 저장하고 관리하기 위해 일렉 트럼을 신뢰하고 사용하는 이유 중 하나입니다..
- 공식 웹 사이트에서 일렉 트럼 지갑 다운로드 : https://electrum.org/#download
- 또한 GitHub 페이지에서 소프트웨어의 소스 코드를 다운로드하고 찾을 수 있습니다. https://github.com/spesmilo/electrum
이제 지갑을 설치하거나 electrum을 업데이트하기 전에 서명을 확인하고 electrum 바이너리 / 소스의 진위 여부를 확인해야합니다..
기존 지갑을 다운로드하거나 업데이트 할 때마다이 작업을 수행해야합니다. 또한 일렉 트럼 지갑뿐만 아니라 컴퓨터에 설치하는 모든 소프트웨어. 특히 개인 키를 처리하는 비트 코인 및 암호 화폐 지갑은 사용하기 전에 확인해야합니다..
이 초보자 가이드에서는 일렉 트럼 서명을 확인하는 방법을 보여줍니다. 하지만 먼저 사용자가 지갑 다운로드를 사용하기 전에 정품을 확인해야하는 이유를 이해해야합니다..
지갑을 확인하는 이유?
일렉 트럼 또는 지갑 소프트웨어의 진위 여부를 확인해야하는 주된 이유는 맬웨어 실행 위험을 줄이기위한 것입니다..
electrum 및 기타 Bitcoin 지갑 소프트웨어는 오픈 소스이므로 피싱 공격에 매우 취약합니다. 해커는 소스 코드를 쉽게 수정하고 원래 지갑과 동일한 웹을 통해 소프트웨어를 배포 할 수 있습니다. 다운로드하고 사용하는 사람은 Bitcoins를 잃을 위험이 높습니다..
이것은 이전에 해커가 일렉 트럼 지갑의 악의적 인 사본을 배포하여 일렉 트럼 사용자로부터 비트 코인 100 개를 훔친 경우에 발생했습니다. 가짜 지갑을 다운로드하고 설치 한 모든 사용자는 모든 비트 코인을 잃었습니다..
하지만 기다려? 공식 웹 사이트 electrum.org에서 electrum을 다운로드했습니다. 그래도 PGP 서명을 확인해야합니까??
예, 해커가 서버에 액세스하여 다운로드 파일을 수정하면 어떻게됩니까? 그렇기 때문에 공식 소스에서 소프트웨어를 다운로드하더라도 서명을 확인하고 지갑이 합법적인지 확인해야합니다..
해시 파일 및 GPG 서명 확인
그렇다면 다운로드 한 지갑 파일이 합법적이고 해커에 의해 수정되지 않았는지 어떻게 확인합니까? 암호화 덕분입니다. 지갑 소프트웨어의 무결성과 진위를 확인하는 방법에는 두 가지가 있습니다..
- 소프트웨어 파일의 해시 확인.
- GPG 서명 확인.
대부분의 개발자는 해시와 GPG 서명을 모두 제공하여 사용자가 소프트웨어의 정품 또는 수정 된 악성 소프트웨어를 설치하는지 여부를 식별 할 수 있도록합니다..
해시는 특정 파일에만 할당되는 불변의 고유 식별자로 생각하십시오. 해커가 프로그램 파일을 수정하는 경우 원래 개발자가 제공 한 해시 값과 일치하지 않습니다. 이 경우 다운로드 한 소프트웨어가 가짜이고 손상되었다는 결론에 도달 할 수 있습니다..
지갑 / 소프트웨어의 MD5, SHA256 체크섬을 확인하는 방법에 대한 자습서를 이미 만들었습니다.
그러나 그 방법의 문제는 해커가 가짜 버전에 대한 유효한 해시를 만들어 온라인에 게시 할 수 있다는 것입니다. 이것은 전혀 보안을 제공하지 않습니다..
이것이 electrum 및 다른 지갑 개발자가 해시를 게시하지 않는 이유입니다. 대신 디지털 서명에 서명하고 공유합니다..
GPG 서명 확인
간단히 말해서 GPG는 GNU Privacy Guard가 키 쌍을 기반으로하는 암호화임을 나타냅니다. GPG는 데이터의 신뢰성을 보장하기 위해 데이터를 암호화하거나 서명하는 데 사용됩니다..
GPG 디지털 서명을 손으로 쓴 서명으로 생각하지만 변조 방지라는 추가적인 이점이 있습니다..
그래서 아이디어는 다음과 같습니다. 바이너리를 공개하기 전에 개발자는 개인 키로 다운로드 파일에 서명합니다. 그런 다음 사용자는 개발자 공개 키를 사용하여 다운로드를 확인할 수 있습니다. 다운로드 한 파일이 수정되거나 변조되면 서명 확인이 실패합니다..
예를 들어 Electrum 지갑 소스와 실행 파일은 ThomasV에 의해 서명됩니다. 전자 지갑 소프트웨어를 다운로드하는 사용자는 ThomasV의 공개 키를 사용하여 서명을 확인하고 지문을 확인합니다. 파일이 위조되거나 수정되면 서명 확인이 실패하고 지문이 일치하지 않습니다..
좋구나! 이제 일렉 트럼 지갑 서명을 확인하는 방법을 살펴 보겠습니다..
일렉 트럼 서명을 확인하는 방법
이 자습서에서는 Windows에서 전자 서명을 확인하는 방법을 설명합니다. Mac의 경우 동일한 자습서를 따를 수 있습니다. 단계는 Windows와 매우 유사합니다. 응용 프로그램 만 다릅니다. Windows에서 서명을 확인하기 위해 Gpg4win을 사용합니다. Mac에서는 인기있는 PGP 구현 GPG 제품군을 사용해야합니다..
Android, Linux 및 Tails OS에 대한 별도의 가이드를 만들 것입니다..
다운로드 :
- Windows Gpg4win : https://www.gpg4win.org/
- Mac GPG 제품군 : https://gpgtools.org/
1. Gpg4win 다운로드 및 설치
계속해서 Gpg4win을 Windows PC에 다운로드하십시오. 다운로드 한 후에는 다운로드 한 파일의 무결성을 확인해야합니다..
선택 사항이지만 설치하기 전에 확인하는 것이 좋습니다..
Gpg4win의 사본이 진짜인지 확인하기 위해 서명을 확인할 필요가 없습니다. 그렇게하려면 Gpg4win을 설치해야합니다. 대신 여기에서 찾을 수있는 설치 프로그램 해시 값을 확인할 수 있습니다. https://gpg4win.org/package-integrity.html
SHA256 체크섬을 확인하는 방법을 잘 모르는 경우이 가이드를 참조하세요..
좋구나! 다운로드 한 gpg4win 설치 프로그램의 무결성을 확인했으면 계속해서 설치하십시오..
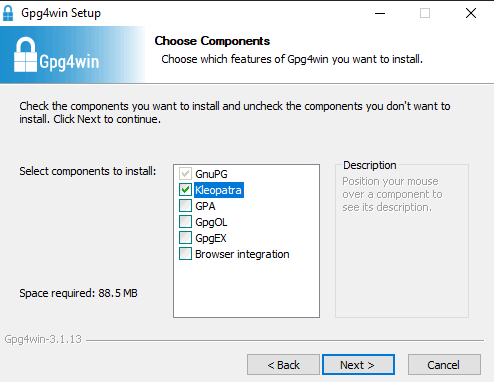
설치할 때 Kleopatra를 제외한 다른 모든 구성 요소의 선택을 취소하십시오..
Kleopatra는 범용 암호화 GUI 및 인증서 관리자입니다. OpenPGP 인증서를 만들고 관리 할 수 있습니다..
이 설치 마법사가 완료되면 Kleopatra가 자동으로 실행됩니다. 그렇지 않은 경우 Gpg4win 설치 디렉토리로 이동하십시오. >> bin 및 kleopatra.exe 열기.
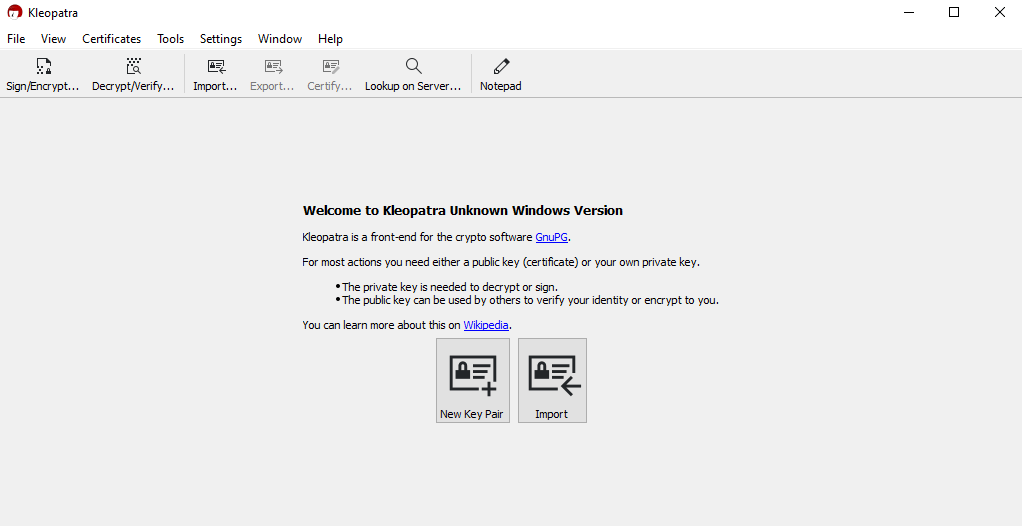
이제 열어두고 일렉 트럼 지갑과 PGP (Pretty Good Privacy) 서명 다운로드를 시작합니다..
2. Electrum 설치 프로그램 다운로드 &서명
이제 electrum 실행 파일을 PC에 다운로드하십시오. 휴대용 버전, Windows 설치 프로그램 또는 독립 실행 형 실행 파일 일 수 있습니다..
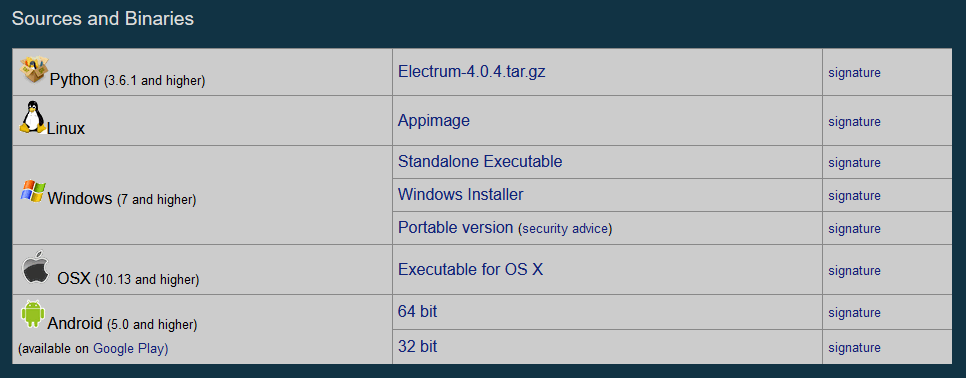
무엇을 다운로드하든 옆에있는 적절한 PGP 서명도 다운로드해야합니다..
팁: 서명을 마우스 오른쪽 버튼으로 클릭하고 다른 이름으로 링크 저장을 클릭합니다. 설치 프로그램과 동일한 디렉토리에 서명을 저장합니다..
이제 두 개의 파일이 있어야합니다. 지갑 애플리케이션과 열린 PGP 텍스트 파일.
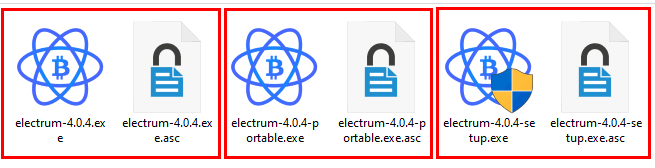
예를 들어 electrum-4.0.4-portable.exe를 다운로드했다면 electrum-4.0.4-portable.exe.asc도 있어야합니다..
아직 electrum을 설치하거나 열지 마십시오! 우리는 아직 서명을 확인하지 않았습니다..
3. ThomasV 공개 GPG 키 얻기
전자 서명을 확인하려면 ThomasV 용 공개 GPG 키가 필요합니다.
ThomasV (Thomas Voegtlin)는 Electrum 지갑의 창립자이자 수석 개발자입니다. Electrum 바이너리는 ThomasV의 공개 키로 서명됩니다..
따라서 서명을 확인하려면 ThomasV의 공개 키를 가져와야합니다..
여기에 링크 된 ThomasVs gpg / pgp 공개 키를 찾을 수 있습니다. https://electrum.org/#download 맨 위에.
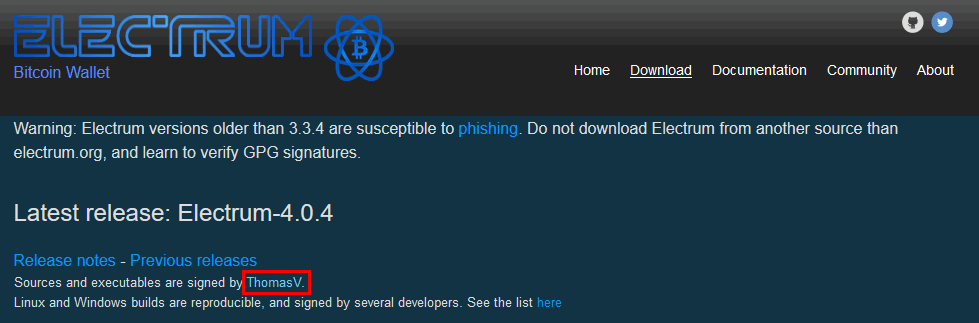
여기에서도 찾을 수 있습니다. https://github.com/spesmilo/electrum/blob/master/pubkeys/ThomasV.asc
링크를 마우스 오른쪽 버튼으로 클릭하고 링크를 ThomasV.asc 파일로 이미 electrum exe와 서명 파일을 다운로드 한 동일한 디렉토리에 저장합니다..
좋구나! 이제 실행 파일, 서명 및 작성자의 PGP 공개 키가 있습니다. 이제 electrum 다운로드를 확인하겠습니다..
GPG 서명을 확인하여 electrum 다운로드 확인
먼저 서명자의 공개 키를 가져와야합니다..
1. 개발자 PGP 공개 키 가져 오기
Gpg4win의 서명 / 인증 유틸리티 Kleopatra를 엽니 다..
이제 파일로 이동 >> ThomasV.asc 파일 가져 오기 및 열기.
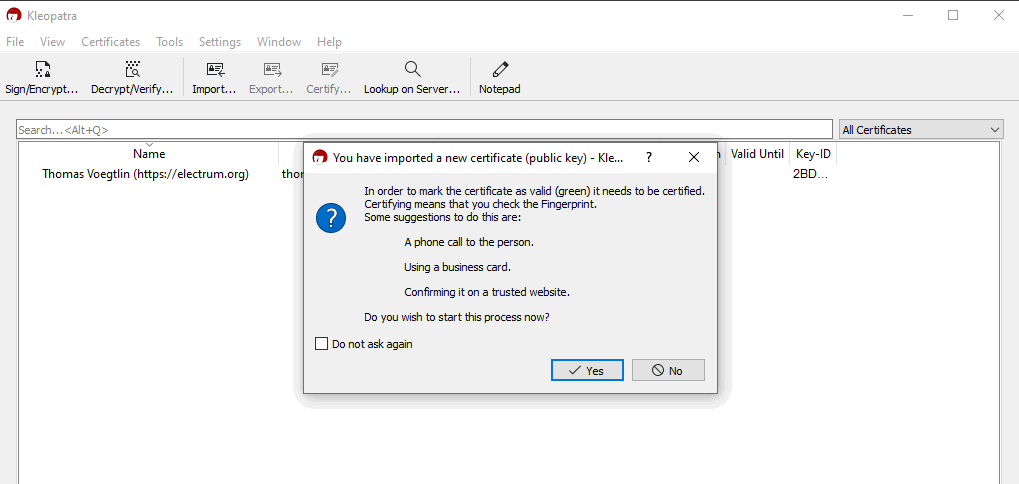
공개 키를 가져 오면 다음 메시지와 함께 팝업 창이 열립니다.
“인증서를 유효한 (녹색)으로 표시하려면 인증을 받아야합니다..
인증은 지문을 확인하는 것을 의미합니다..
이를위한 몇 가지 제안은 다음과 같습니다.
그 사람에게 전화.
명함 사용.
신뢰할 수있는 웹 사이트에서 확인합니다.”
기본적으로 지문이 올바른지 확인해야합니다. 아니오를 클릭하고 다음 단계로 진행하십시오..
2. 지문 확인
Thomas Voegtlin의 PGP 지문 :
- PGP 지문 : 6694 D8DE 7BE8 EE56 31BE D950 2BD5 824B 7F94 70E6
- 공간이없는 지문 : 6694D8DE7BE8EE5631BED9502BD5824B7F9470E6
유효한 출처 :
https://www.youtube.com/watch?v=7D83IpdiF-U
이제이 지문이 방금 가져온 공개 키와 일치하는지 확인해야합니다..
그렇게하려면 Kleopatra에서 개발자가 가져온 인증서를 마우스 오른쪽 버튼으로 클릭하고 세부 정보를 클릭합니다. 하단에 지문이 표시되어야합니다..
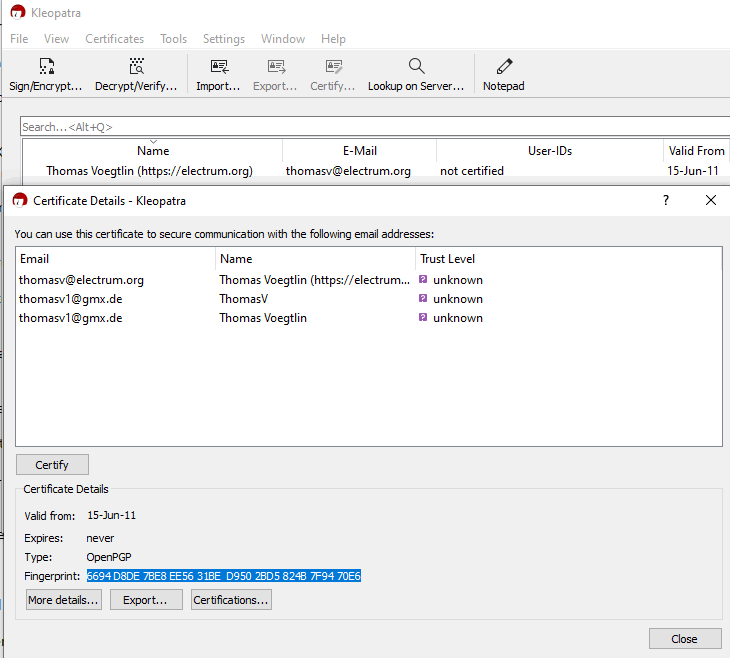
공유 된 것과 일치하면 키가 합법적입니다. 이제 지갑 서명을 확인하겠습니다..
3. 지갑 서명 확인
서명을 확인하려면 Kleopatra 도구 모음에서 Decrypt / Verify를 클릭합니다. 이제 지갑 폴더로 이동하여 .exe 파일 또는 .asc 파일을 엽니 다..
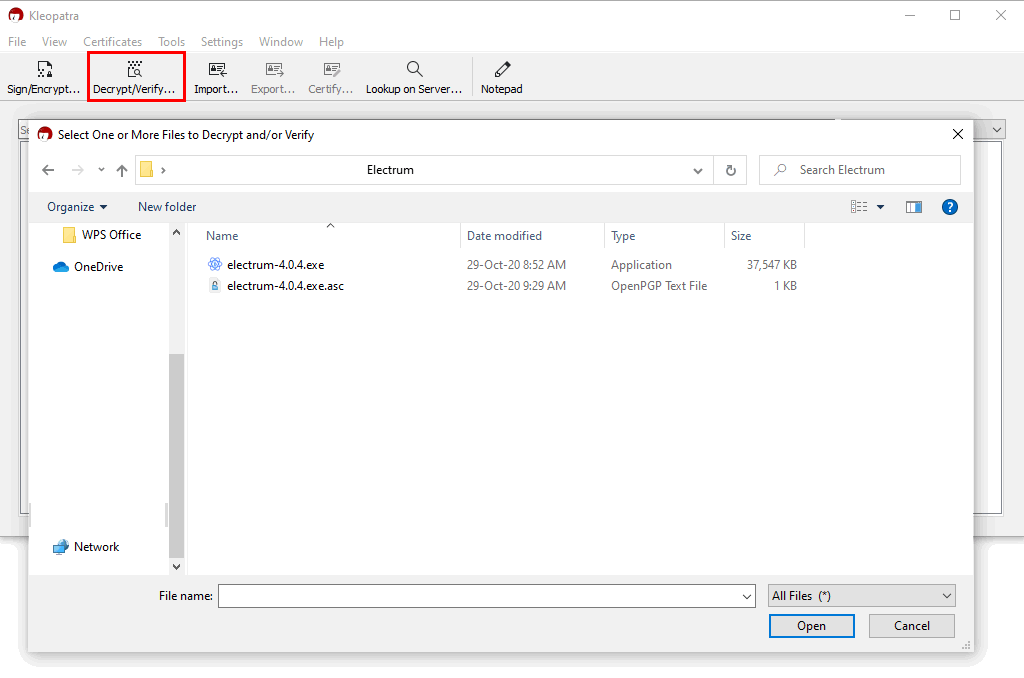
Kleopatra는 이제 두 파일을 모두 확인하고 결과를 생성합니다..
확인에 성공하면 다음 창이 표시됩니다..
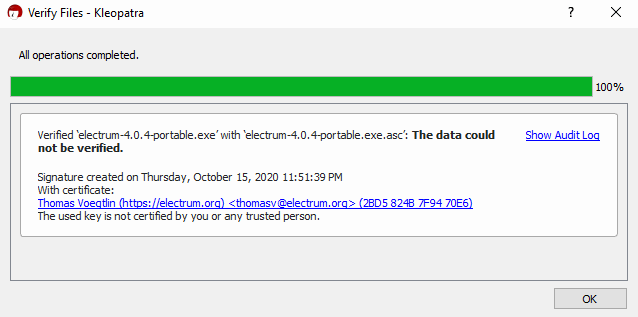
모든 작업 완료 :
‘electrum.4.0.4-setup.exe’를 ‘electrum.4.0.4-setup.exe.asc’로 확인했습니다. 데이터를 확인할 수 없습니다..
2020 년 10 월 15 일 목요일 오후 11:51:39에 서명이 생성되었습니다.
인증서 포함 :
Thomas Voegtlin (https://electrum.org) (2BD5 824B 7F94 70E6)
사용 된 키는 귀하 또는 신뢰할 수있는 사람이 인증하지 않았습니다..
노트 : 버전 번호와 날짜는 사용자 측에 따라 다를 수 있습니다..
또한“데이터를 확인할 수 없습니다.”. 다음 단계에서 보여줄 ThomasV의 키를 수동으로 신뢰하지 않았 음을 의미합니다..
이 경고 메시지는 무시해도됩니다. 중요한 것은 지문입니다.
감사 로그 표시를 클릭하면 기본 키 지문이 표시됩니다. 일치하면 유효한 서명입니다. electrum 다운로드를 확인했으며 이제 지갑을 안전하게 설치하거나 업데이트 할 수 있습니다..
예를 들어 서명이 유효하지 않은 경우 확인 후 Kleopatra는 다음 메시지와 함께 다음과 같은 큰 빨간색 메시지로 경고합니다.
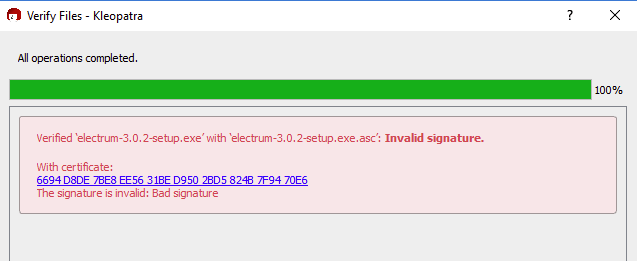
서명이 잘못되었습니다. 잘못된 서명
선택 사항 : 개발자 키 인증
이제 서명과 확인 된 지문을 확인 했으므로 계속해서 일렉 트럼 개발자의 공개 키를 신뢰할 수 있습니다. ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ.
그렇게하려면 인증서를 마우스 오른쪽 단추로 클릭하고 인증을 클릭하십시오..
다음 메시지가 표시되어야합니다.
다른 인증서를 인증하려면 먼저 자신을위한 OpenPGP 인증서를 만들어야합니다..
지금 만드시겠습니까??
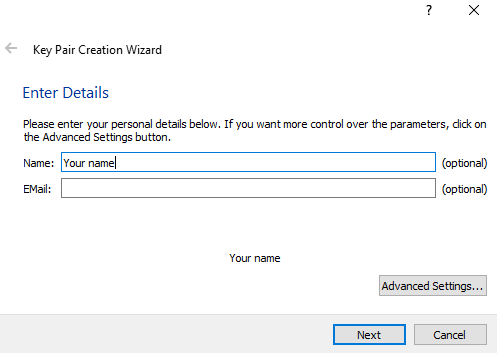
예를 클릭하십시오. 그런 다음 이름, 이메일을 입력하고 만들기를 클릭합니다. 이제 새 키를 보호하기 위해 암호를 입력하라는 메시지가 표시됩니다..
암호를 선택하고 만들기를 클릭하여 새 키 쌍을 성공적으로 만듭니다. 완료되면 마침을 클릭하고 인증을 클릭합니다. 비밀번호를 다시 입력하면 인증 됨이라는 메시지가 표시됩니다..
ThomasV의 공개 키를 성공적으로 인증했습니다..
이제 electrum 파일을 복호화 / 확인하면 다음 메시지가 표시됩니다.
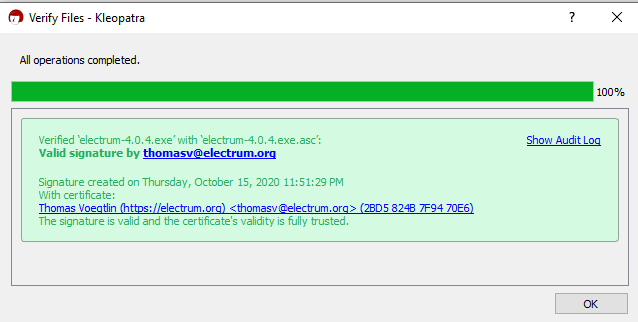
확인 :
[email protected]의 유효한 서명
서명이 유효하고 인증서의 유효성이 완전히 신뢰할 수 있습니다..
그게 다야! 전자 지갑의 서명을 성공적으로 확인했습니다. 설치하는 것이 좋습니다..
노트 : 자신을 위해 만든 키는 개인 키입니다..
다음에 electrum을 다운로드하거나 업데이트 할 때 이미 인증서를 가져 와서 유효성을 검사 했으므로 ThomasV의 공개 키를 다시 가져올 필요가 없습니다..
유효한 서명 만 확인하십시오. 그게 전부입니다.
또한 미래에 Thomas V는 electrum 클라이언트의 관리자가 아닐 수도 있습니다. 이 경우 프로젝트를 유지 관리하는 개발자의 공개 키를 가져와야합니다..
GPG 서명을 확인하는 방법을 배우고 이제 electrum 다운로드가 합법적인지 확인하는 방법을 알고 있기를 바랍니다..
이것은 기본적으로 모든 소프트웨어에 대한 서명을 확인하는 방법입니다. 소프트웨어를 설치하기 전에 디지털 서명을 확인하는 것이 중요합니다..
유사한 가이드 :
- 바이러스 백신 및 Windows 방어자가 지갑을 차단 / 제거하는 이유는 무엇입니까 ???????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????????
- 비트 코인 주소로 메시지에 서명하는 방법?
- 일렉 트럼 지갑 시드에 대해 더 알아보기
- 개인 키를 electrum으로 가져 오는 방법
- 백업 일렉 트럼 지갑