
 Facebook
 Pinterest
Electrumの署名を確認する方法は?あなたのエレクトラムウォレットが合法であるかどうかを確認してください
Electrumは、Windows、Mac、Linux、Androidで利用できる最も人気のあるビットコインウォレットの1つです。安全、高速、簡単に使用できます。誰でもウォレットをダウンロードして、すぐに使い始めることができます。さらに、ウォレットはオープンソースです。これが、より多くのユーザーがビットコインを保存および管理するためにエレクトラムを信頼して使用する理由の1つです。.
- 公式ウェブサイトからエレクトラムウォレットをダウンロードします。 https://electrum.org/#download
- また、GitHubページからソフトウェアのソースコードをダウンロードして見つけることができます。 https://github.com/spesmilo/electrum
ウォレットをインストールしたり、エレクトラムを更新したりする前に、署名を確認し、エレクトラムのバイナリ/ソースの信頼性を確認する必要があります.
これは、既存のウォレットをダウンロードまたは更新するたびに実行する必要があります。また、エレクトラムウォレットだけでなく、コンピュータにインストールするすべてのソフトウェア。特に、秘密鍵を処理するビットコインと暗号通貨ウォレットは、使用する前に確認する必要があります.
この初心者向けガイドでは、エレクトラムの署名を確認する方法を紹介します。ただし、最初に、ユーザーがウォレットのダウンロードを使用する前にその信頼性を確認する必要がある理由を理解しましょう.
ウォレットを確認する理由?
エレクトラムまたはウォレットソフトウェアの信頼性を検証する必要がある主な理由は、マルウェアを実行するリスクを減らすためです.
エレクトラムやその他のビットコインウォレットソフトウェアはオープンソースであるため、フィッシング攻撃の影響を非常に受けやすくなっています。ハッカーは、ソースコードを簡単に変更し、元のウォレットと同じように見えるソフトウェアをWeb全体に配布できます。ダウンロードして使用する人は誰でも、ビットコインを失うリスクが高くなります.
これは以前、ハッカーがエレクトラムウォレットの悪意のあるコピーを配布することによってエレクトラムユーザーから数百のビットコインを盗んだ場合に発生しました。偽のウォレットをダウンロードしてインストールしたすべてのユーザーは、すべてのビットコインを失いました.
ちょっと待って?公式ウェブサイトelectrum.orgからelectrumをダウンロードしました。それでもPGP署名を確認する必要がありますか?
はい、ハッカーがサーバーにアクセスしてダウンロードファイルを変更した場合はどうなりますか。これが、公式ソースからソフトウェアをダウンロードする場合でも、署名を確認し、ウォレットが正当であるかどうかを確認する必要がある理由です。.
ハッシュファイルとGPG署名の検証
では、ダウンロードしたウォレットファイルが正当であり、ハッカーによって変更されていないことをどのように確認しますか?暗号化に感謝します。ウォレットソフトウェアの整合性と信頼性を検証する方法は2つあります.
- ソフトウェアファイルのハッシュを確認する.
- GPG署名の検証.
ほとんどの開発者は、ハッシュとGPG署名の両方を提供して、ユーザーがソフトウェアの正規のコピーをインストールしているか、悪意のある変更されたコピーをインストールしているかを識別できるようにします。.
ハッシュは、特定のファイルにのみ割り当てられる不変の一意の識別子と考えてください。ハッカーがプログラムファイルを変更した場合、元の開発者から提供されたハッシュ値と一致しません。その場合、ダウンロードしたソフトウェアは偽物であり、破損しているという結論に達する可能性があります.
ウォレット/ソフトウェアのMD5、SHA256チェックサムを確認する方法についてのチュートリアルはすでに作成しています
しかし、その方法の問題は、ハッカーが偽のバージョンの有効なハッシュを作成してオンラインで公開できることです。これはセキュリティをまったくもたらしません.
これが、electrumやその他のウォレット開発者がハッシュを公開しない理由です。代わりに、彼らはデジタル署名に署名して共有します.
GPG署名の検証
要するに、GPGはGNU PrivacyGuardを指します。これはキーペアに基づく暗号化です。 GPGは、データの信頼性を確保するためにデータを暗号化または署名するために使用されます.
GPGデジタル署名を手書きの署名と考えてください。ただし、改ざんされにくいという追加の利点があります。.
つまり、アイデアは次のとおりです。バイナリを公開する前に、開発者はダウンロードファイルに秘密鍵で署名します。その後、ユーザーは開発者の公開鍵を使用してダウンロードを確認できます。ダウンロードしたファイルが変更または改ざんされた場合、署名の検証は失敗します.
たとえば、Electrumウォレットのソースと実行可能ファイルはThomasVによって署名されています。エレクトラムウォレットソフトウェアをダウンロードしているユーザーは、ThomasVの公開鍵を使用して署名を確認し、指紋を確認します。ファイルが偽造または変更された場合、署名の検証は失敗し、指紋が一致しません.
よし!エレクトラムウォレットの署名を確認する方法を見てみましょう.
エレクトラムの署名を確認する方法
このチュートリアルでは、Windowsでエレクトラム署名を検証する方法について説明します。 Macの場合、同じチュートリアルに従うことができます。手順はWindowsと非常によく似ています。アプリケーションのみが異なります。 Windowsで署名を確認するために、Gpg4winを使用します。 Macでは、人気のあるPGP実装GPGスイートを使用する必要があります.
Android、Linux、TailsOS用に個別のガイドを作成します.
ダウンロード:
- Windows Gpg4win: https://www.gpg4win.org/
- Mac GPGスイート: https://gpgtools.org/
1.Gpg4winをダウンロードしてインストールします
先に進み、Gpg4winをWindowsPCにダウンロードします。ダウンロードしたら、ダウンロードしたファイルの整合性を確認する必要があります.
オプションですが、インストールする前に確認することをお勧めします.
Gpg4winのコピーが本物であるかどうかを確認するために、その署名を確認する必要はありません。そのためには、Gpg4winをインストールする必要があります。代わりに、ここで見つけることができるインストーラーのハッシュ値を確認することができます: https://gpg4win.org/package-integrity.html
SHA256チェックサムを確認する方法がわからない場合は、このガイドを参照してください.
よし!ダウンロードしたgpg4winインストーラーの整合性を確認したら、先に進んでインストールします.
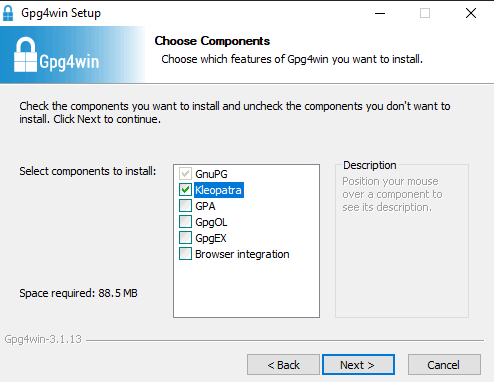
インストールするときは、Kleopatraを除く他のすべてのコンポーネントのチェックを外してください.
Kleopatraは、ユニバーサル暗号GUIおよび証明書マネージャーです。 OpenPGP証明書を作成および管理できます.
このインストールウィザードが完了すると、Kleopatraが自動的に起動します。そうでない場合は、インストールディレクトリGpg4winに移動します >> ビンと開くkleopatra.exe.
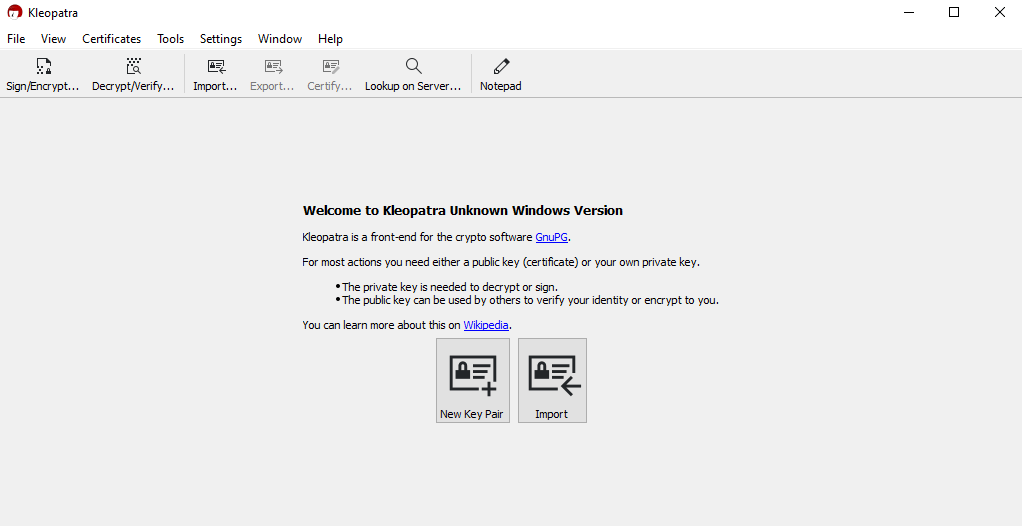
それを開いたままにして、エレクトラムウォレットとそのPGP(Pretty Good Privacy)署名のダウンロードを開始します.
2.Electrumインストーラーをダウンロードします &署名
さあ、electrum実行可能ファイルをPCにダウンロードしてください。ポータブルバージョン、Windowsインストーラー、またはスタンドアロンの実行可能ファイルにすることができます.
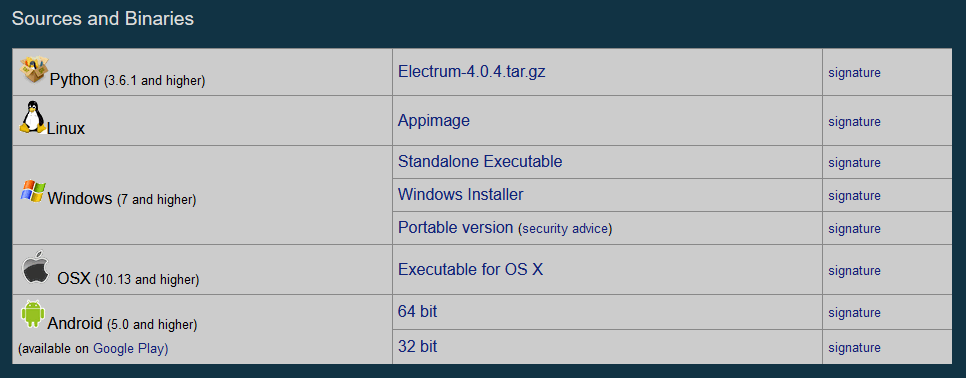
どちらをダウンロードする場合でも、その横にある適切なPGP署名もダウンロードしてください。.
ヒント: 署名を右クリックし、[名前を付けてリンクを保存]をクリックします。署名をインストーラーと同じディレクトリに保存します.
これで、2つのファイルができました。ウォレットアプリケーションと開いているPGPテキストファイル.
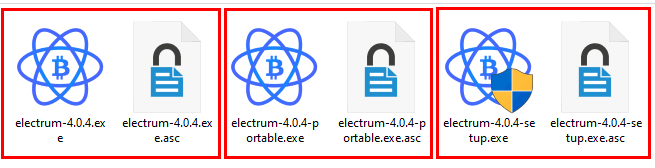
たとえば、electrum-4.0.4-portable.exeをダウンロードした場合は、electrum-4.0.4-portable.exe.ascも必要です。.
まだelectrumをインストールしたり開いたりしないでください。署名はまだ確認していません.
3.ThomasVパブリックGPGキーを取得します
エレクトラム署名を確認するには、ThomasVの公開GPGキーが必要です
ThomasV(Thomas Voegtlin)は、Electrumウォレットの創設者および主任開発者です。 ElectrumバイナリはThomasVの公開鍵で署名されています.
したがって、署名を確認するには、ThomasVの公開鍵をインポートする必要があります.
ThomasVs gpg / pgp公開鍵はここにリンクされています。 https://electrum.org/#download 頂点で.
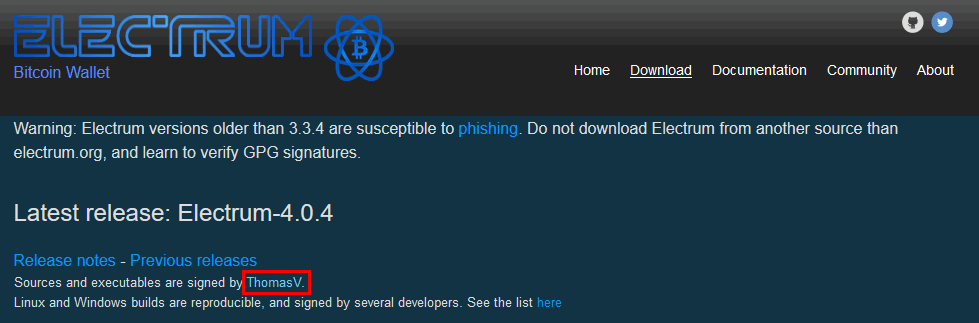
ここでも見つけることができます: https://github.com/spesmilo/electrum/blob/master/pubkeys/ThomasV.asc
リンクを右クリックし、リンクをThomasV.ascファイルとして、electrumexeファイルと署名ファイルを既にダウンロードしたのと同じディレクトリに保存します。.
よし!これで、実行可能ファイル、その署名、および作成者のPGP公開鍵ができました。エレクトラムのダウンロードを確認しましょう.
GPG署名を確認して、エレクトラムのダウンロードを確認します
まず、署名者の公開鍵をインポートする必要があります.
1.開発者のPGP公開鍵をインポートします
Gpg4winの署名/証明書ユーティリティKleopatraを開きます.
今すぐファイルに移動します >> ThomasV.ascファイルをインポートして開きます.
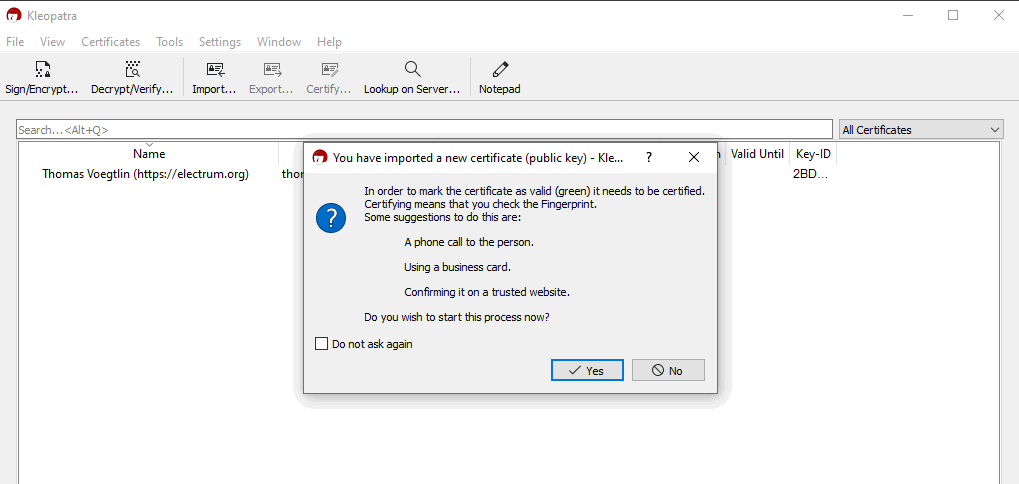
公開鍵がインポートされると、ポップアップウィンドウが開き、次のメッセージが表示されます。
「証明書を有効(緑色)としてマークするには、認証を受ける必要があります.
証明とは、指紋を確認することを意味します.
これを行うためのいくつかの提案は次のとおりです。
その人への電話.
名刺を使う.
信頼できるウェブサイトで確認しています。」
基本的に、指紋が正しいかどうかを確認する必要があります。 [いいえ]をクリックして、次の手順に進みます.
2.指紋の検証
Thomas VoegtlinのPGP指紋:
- PGPフィンガープリント: 6694 D8DE 7BE8 EE56 31BE D950 2BD5 824B 7F94 70E6
- スペースのない指紋: 6694D8DE7BE8EE5631BED9502BD5824B7F9470E6
有効なソース:
https://www.youtube.com/watch?v=7D83IpdiF-U
このフィンガープリントがインポートしたばかりの公開鍵と一致するかどうかを確認する必要があります.
これを行うには、Kleopatraで開発者がインポートした証明書を右クリックし、[詳細]をクリックします。下部に指紋が表示されます.
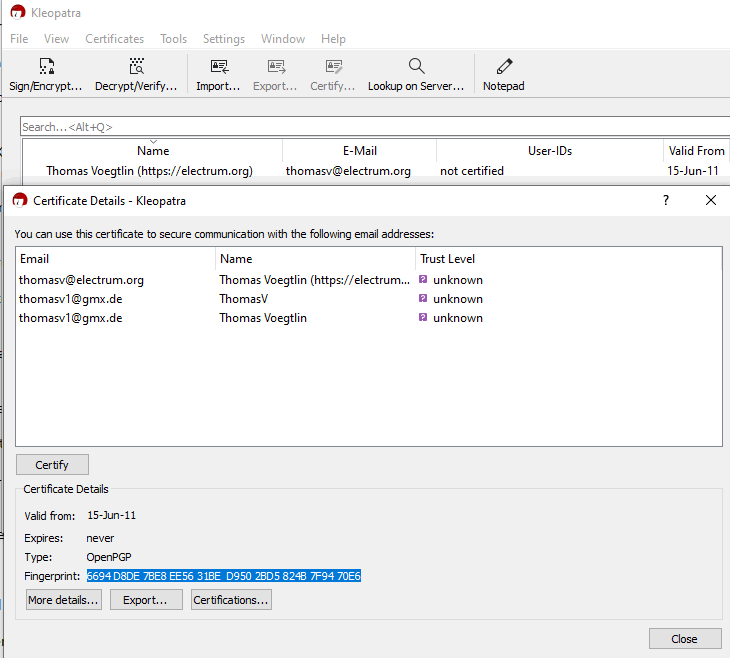
共有されているものと一致する場合、キーは正当です。それでは、ウォレットの署名を確認しましょう.
3.ウォレットの署名を確認します
署名を確認するには、Kleopatraツールバーの[復号化/確認]をクリックします。次に、ウォレットフォルダーに移動し、.exeファイルまたは.ascファイルを開きます。.
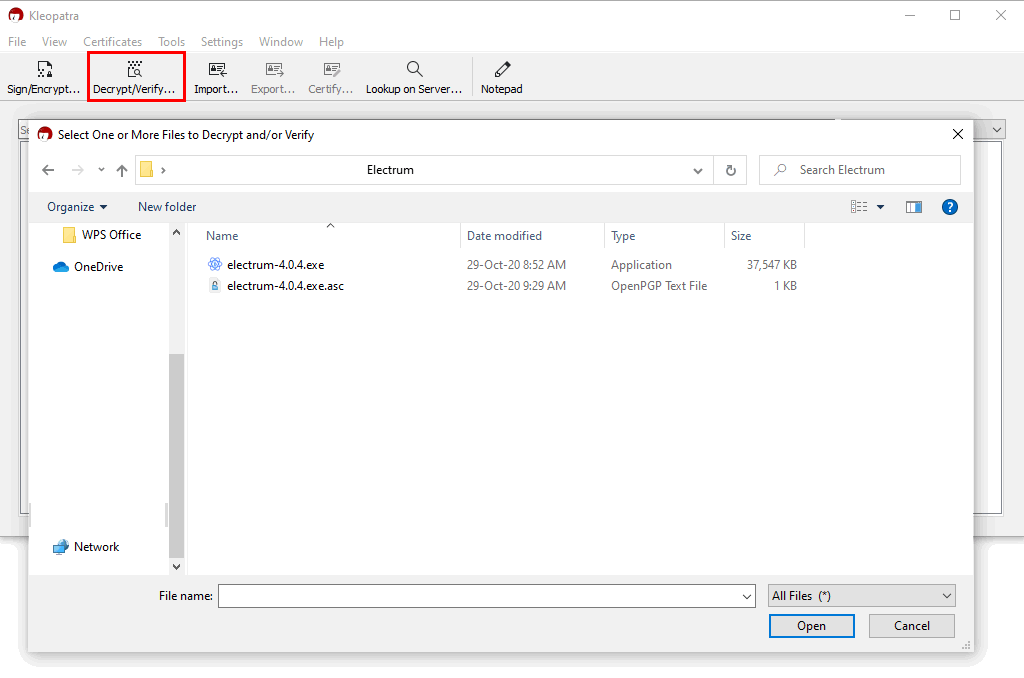
Kleopatraは両方のファイルを検証し、結果を生成します.
検証が成功すると、次のウィンドウが表示されます。.
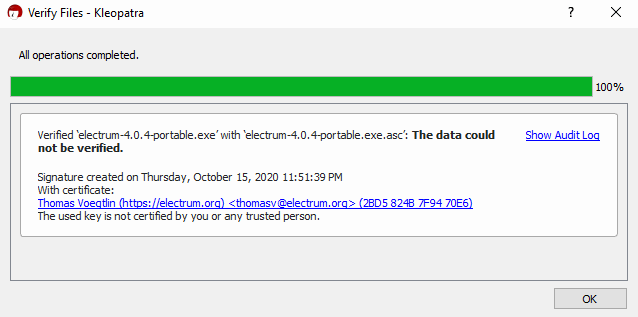
完了したすべての操作:
「electrum.4.0.4-setup.exe」と「electrum.4.0.4-setup.exe.asc」を確認済み:データを確認できませんでした.
署名は2020年10月15日木曜日午後11時51分39秒に作成されました
証明書付き:
Thomas Voegtlin(https://electrum.org)(2BD5 824B 7F94 70E6)
使用済みの鍵は、あなたまたは信頼できる人によって認定されていません.
注意: バージョン番号と日付はあなたの側で異なる場合があります.
また、「」という太字のテキストについても心配する必要はありません。データを検証できませんでした」。これは単に、次のステップで示すThomasVのキーを手動で信頼していないことを意味します.
この警告メッセージは無視してかまいません。重要なのは指紋です.
[監査ログの表示]をクリックすると、主キーの指紋が表示されます。一致する場合、それは有効な署名です。エレクトラムのダウンロードを確認し、ウォレットを安全にインストールまたは更新できるようになりました.
たとえば、署名が無効な場合、検証後、Kleopatraは次のメッセージとともに次のような大きな赤いメッセージで警告します。
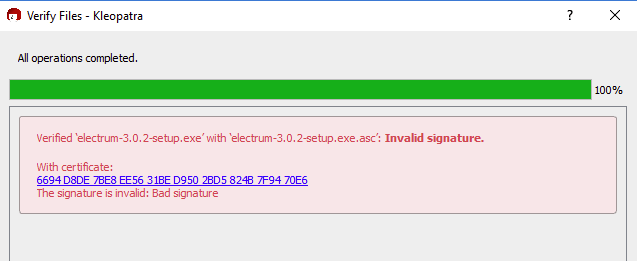
署名が無効です:不正な署名
オプション:開発者のキーを認証する
署名と指紋の検証が完了したので、先に進んで、Electrum開発者の公開鍵を信頼できます。.
これを行うには、証明書を右クリックし、[証明書]をクリックします.
次のメッセージが表示されます。
他の証明書を認証するには、最初に自分用のOpenPGP証明書を作成する必要があります.
今すぐ作成しますか?
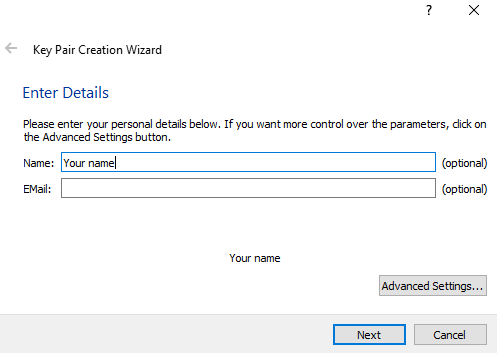
[はい]をクリックします。次に、名前とメールアドレスを入力して、[作成]をクリックします。新しいキーを保護するためにパスフレーズを入力するように求められます.
パスワードを選択し、[作成]をクリックして、新しいキーペアを正常に作成します。完了したら、[完了]をクリックし、[認証]をクリックします。パスワードをもう一度入力すると、認証済みというメッセージが表示されます.
ThomasVの公開鍵の認証に成功しました.
これで、electrumファイルを復号化/検証すると、次のメッセージが表示されます。
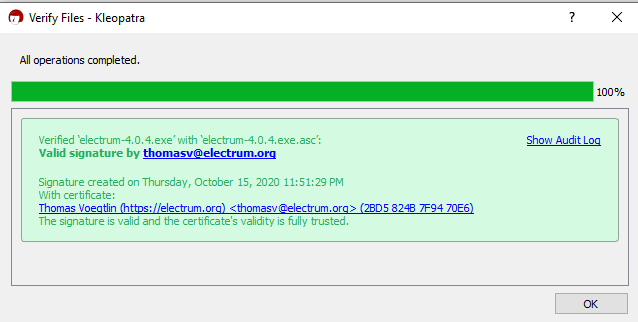
確認済み:
[email protected]による有効な署名
署名は有効であり、証明書の有効性は完全に信頼されています.
それでおしまい!エレクトラムウォレットの署名を正常に確認しました。インストールしても問題ありません.
注意: あなたがあなた自身のために作成した鍵はあなたの個人的な鍵です.
次回electrumをダウンロードまたは更新するときは、証明書をインポートして検証しているため、ThomasVの公開鍵を再度インポートする必要はありません。.
有効な署名を確認するだけです。重要なのはそれだけです.
また、将来的には、トーマスVはエレクトラムクライアントのメンテナーではなくなる可能性があります。その場合、プロジェクトを管理している開発者の公開鍵をインポートする必要があります.
GPG署名を確認する方法を学び、エレクトラムのダウンロードが合法であることを確認する方法を理解したことを願っています.
これは、基本的にすべてのソフトウェアの署名を検証する方法とまったく同じです。ソフトウェアをインストールする前に、デジタル署名を確認することが不可欠です。.
同様のガイド:
- ウイルス対策とWindowsDefenderがウォレットをブロック/削除する理由
- ビットコインアドレスでメッセージに署名する方法?
- エレクトラムウォレットシードの詳細
- 秘密鍵をElectrumにインポートする方法
- バックアップエレクトラムウォレット