
 Facebook
 Pinterest
Ledger Live 앱의 해시 (체크섬) 확인 / PGP 서명 확인 방법
하드웨어 지갑은 가장 안전한 스토리지 솔루션을 제공 함에도 불구하고 많은 사용자가 여전히 동전을 잃어 버립니다. 특히 초보자와 그 주된 과실 때문입니다. 그들은 가장 명백한 사기에 속합니다..
암호 화폐를 보호하기 위해 취해야 할 첫 번째 단계는 피싱 사기를 피하는 것입니다..
최근 Ledger 웹 사이트의 데이터 유출 이후 Twitter / YouTube, SMS 및 이메일을 통해 정기적 인 피싱 캠페인이 진행되고 있습니다. 이러한 피싱 공격의 피해자가 된 사용자에 대한보고가 많이 있습니다..
해커의 주요 목표는 복구 시드 문구입니다. 대부분의 피싱 기술은 복구 문구를 얻는 데 중점을 둡니다..
24 단어 복구 문구를 안전하고 비공개이며 완전히 오프라인 상태로 유지하십시오. 백업 복구 문구를 누구와도 공유하지 마십시오. 또한 디지털 사본을 보관하지 마십시오. 이 정보를 컴퓨터, 스마트 폰 또는 웹에 입력하지 마십시오. 사진을 찍지 말고 인쇄하지 마십시오. 종이나 금속판에만 적어야합니다. 이 정보는 나중에 기기를 분실하거나 고장난 경우 자금을 복구하는 데만 필요합니다..
합법적 인 하드웨어 지갑에만 복구 문구를 입력해야합니다. Ledger 장치가 정품인지 확인하는 방법은 다음과 같습니다.
https://support.ledger.com/hc/en-us/articles/360002481534-Check-if-device-is-genuine
장치의 진위를 확인하는 것 외에도 정품 Ledger Live 응용 프로그램을 실행하고 있는지 확인해야합니다. Ledger Live의 해시 확인 / 서명 확인을 통해 가능합니다..
이 초보자 가이드에서는 Ledger Live의 해시 (체크섬) 확인 / PGP 서명 확인 방법을 살펴 보겠습니다..
Ledger Live를 확인하는 이유?
일부 사람들은 개인 키가 기기에 안전하게 저장되기 때문에 Ledger Live의 진위 여부를 확인하는 것이 중요하지 않다고 주장 할 수 있습니다. 사실입니다. 하드웨어 지갑의 요점은 손상된 환경에서 작동하더라도 동전을 안전하게 유지한다는 것입니다. 하지만 여전히 피싱 공격에 매우 취약합니다..
예를 들어 최근에받은 이메일 링크에서 Ledger Live를 다운로드했다고 가정 해 보겠습니다. 소프트웨어를 확인할 때까지 악의적 인 제 3 자에 의해 변조 된 가짜 지갑 애플리케이션이라는 사실을 알지 못할 수도 있습니다. ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ 이제 악성 앱을 설치하는 것만으로 해커는 하드웨어 지갑에서 자금을 훔칠 수 없습니다. 하지만이 손상된 소프트웨어는 여러 가지 방법으로 사용자를 속일 수 있습니다..
1. 가짜 지갑 응용 프로그램이 24 단어 복구 문구의 세부 정보를 요청할 수 있습니다. 많은 사용자는 Ledger 장치 이외의 다른 곳에 복구 문구를 입력해서는 안된다는 것을 알고 있습니다. 그러나 우리가 말했듯이 새로운 사용자는 이것을 인식하지 못할 수 있으며이 기술에 속을 것입니다..
Ledger Live 소프트웨어는 절대로 복구 문구 나 암호를 묻지 않습니다. 애플리케이션이 복구 문구를 요구하는 경우 코인을 훔치도록 설계된 악성 앱임이 분명합니다..
2. 손상된 원장 라이브 애플리케이션은 백도어를 갖게되며 목적지 주소를 모방 한 가상 주소를 생성 할 수 있습니다..
거래를 확인하기 전에 Ledger 장치에서 대상 주소를 확인하십시오..
이러한 악의적 인 수정으로부터 보호하려면 다음 사항을 확인하십시오.
- 항상 공식 웹 사이트에서 Ledger를 실시간으로 다운로드하십시오..
- 설치하기 전에 Ledger 라이브 앱을 확인하십시오..
소프트웨어 확인은 기본적인 보안 단계입니다.
하드웨어 지갑은 훌륭한 시작입니다. 하지만 여전히 악의적 인 관행으로부터 암호 화폐를 보호하기 위해 모든 예방 조치를 취해야합니다.
지갑 응용 프로그램뿐만 아니라 특히 암호를 다루고 있기 때문에 컴퓨터에 설치하는 모든 소프트웨어에 대해 수행해야합니다. ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ ㅇㅇㅇ 출처를 알고 있어야하며 정품인지 확인하기 위해 소프트웨어를 확인해야합니다..
이것은 표준 관행이며 암호 화폐 사용자로서이를 일반적인 규칙으로 유지해야합니다. 이렇게하면 모든 종류의 맬웨어로부터 크게 보호됩니다..
앞서 지갑의 MD5 / SHA256 해시를 확인하는 방법을 설명했습니다. 또한 전자 지갑 서명 확인에 대한 자습서를 만들었습니다..
Ledger 라이브 서명 해시가 SHA512를 사용한다는 점을 제외하면 절차는 동일합니다..
이제 Ledger Live 앱을 설치하기 전에 해시 / 서명을 확인하는 방법을 살펴 보겠습니다.?
원장 라이브 체크섬 확인 방법?
새로운 릴리스마다 원장 라이브에 대한 sha512sum 해시가 여기에 게시됩니다. https://ledger-live-tools.now.sh/lld-signatures
https://github.com/LedgerHQ/ledger-live-desktop#signed-hashes
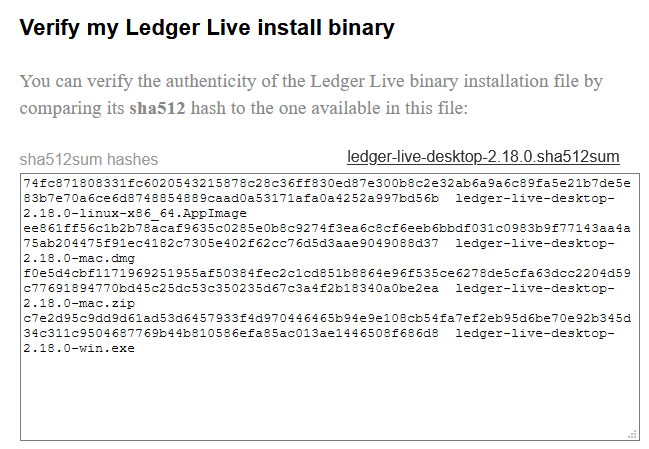
sha512 해시를 페이지에서 사용 가능한 해시와 비교하여 Ledger 라이브 설치의 진위 여부를 확인할 수 있습니다..
이 정보는 이유로 웹 사이트의 공식 다운로드 페이지에서 사용할 수 없습니다. 바이너리와 동일한 서버에 저장된 해시는 보안을 제공하지 않습니다. 서버가 해킹되면 두 파일이 모두 손상됩니다..
설치 패키지의 해시 확인 :
최신 버전의 Ledger 라이브 앱을 컴퓨터에 다운로드하십시오. 다운로드 한 후에는 아직 설치하지 마십시오. 성공적인 확인 후에 만 설치.
Windows, Linux 및 Mac에서 체크섬을 확인하는 방법은 다음과 같습니다..
- Windows :
다운로드 파일이있는 폴더로 이동하십시오. Shift + 마우스 오른쪽 단추를 누르고 PowerShell 창을 엽니 다. 이제 다음 명령을 입력하십시오.
CertUtil -hashfile filename.exe sha512
예:
CertUtil -hashfile ledger-live-desktop-2.18.0-win.exe sha512
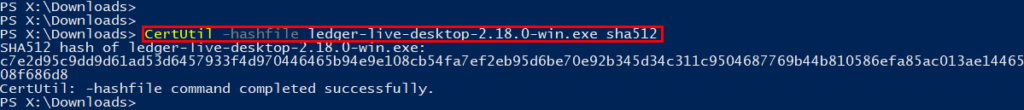
그러면 다음 결과가 반환되며 실행중인 버전에 따라 해시 값이 변경됩니다..
ledger-live-desktop-2.18.0-win.exe의 SHA512 해시 :
c7e2d95c9dd9d61ad53d6457933f4d970446465b94e9e108cb54fa7ef2eb95d6be70e92b345d34c311c9504687769b44b810586efa85ac013ae1446508f686d8
이것을 복사하고 sha512 해시를이 페이지에서 사용 가능한 해시와 비교하십시오. https://ledger-live-tools.now.sh/lld-signatures
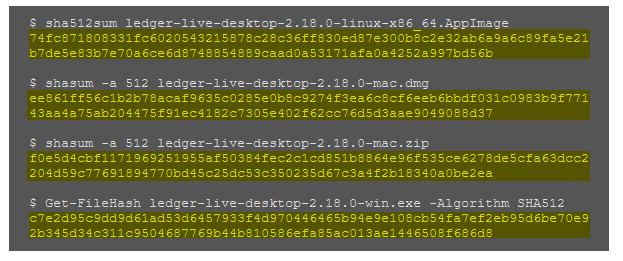
일치하면 정품이있는 것입니다. 계속해서 설치할 수 있습니다.
- 리눅스 :
Linux에서 터미널 창을 열고 다음 코드를 입력하십시오..
Sha512sum /
예:
sha256sum /ledger-live-desktop-2.18.0-linux-x86_64.AppImage
- 맥:
Mac에서 터미널 창을 열고 다음 줄을 입력하십시오..
shasum -a 512 파일 이름
예:
shasum -a 512 ledger-live-desktop-2.18.0-mac.dmg
sha512sum 해시 확인이 완료되면 설치를 계속할 수 있습니다..
PGP 서명 확인?
PGP 서명은 파일 보안과 신뢰를 보장하는 좋은 방법입니다. 그러나 원장 사이트의 다운로드 페이지 또는 GitHub 릴리스에서 사용할 수있는 PGP 서명에 대한 참조는 없습니다..
PGP 서명을 게시하면이 문서를 업데이트하고 Ledger Live의 PGP 서명을 확인하는 방법을 설명합니다..