
 Facebook
 Pinterest
ハッシュ(チェックサム)を確認する方法/ LedgerLiveアプリのPGP署名を確認する方法
最も安全なストレージソリューションを提供しているにもかかわらず、多くのユーザーは依然としてコインを失っています。特に初心者とその主な理由は彼らの過失です。彼らは最も明白な詐欺に陥ります.
暗号を保護するために必要な最初のステップは、フィッシング詐欺に近づかないことです。.
Ledger Webサイトでの最近のデータ侵害の後、Twitter / YouTube、SMS、および電子メールで定期的にフィッシングキャンペーンが行われています。これらのフィッシング攻撃の犠牲になったユーザーの報告はたくさんあります.
ハッカーの主なターゲットは回復シードフレーズであることを忘れないでください。フィッシング手法のほとんどは、回復フレーズの取得に重点を置いています.
24語の回復フレーズを安全、非公開、完全にオフラインにしてください。バックアップ回復フレーズを誰とも共有しないでください。また、デジタルコピーを保管しないでください。この情報をコンピューターやスマートフォン、またはWebに入力しないでください。写真を撮ったり、印刷したりしないでください。あなたは一枚の紙か金属板にそれらを書くべきです。今後、デバイスを紛失したり壊れたりした場合に資金を回収するためにのみ、この情報が必要になります.
正規のハードウェアウォレットにのみリカバリフレーズを入力する必要があります。元帳デバイスが本物かどうかを確認する方法は次のとおりです。
https://support.ledger.com/hc/en-us/articles/360002481534-Check-if-device-is-genuine
デバイスの信頼性を確認するだけでなく、本物のLedgerLiveアプリケーションを実行していることを確認する必要もあります。 LedgerLiveのハッシュをチェック/署名を確認することでこれを行うことができます.
この初心者向けガイドでは、ハッシュ(チェックサム)を確認する方法/元帳ライブのPGP署名を確認する方法を見てみましょう。.
LedgerLiveを確認する理由?
秘密鍵はデバイスに安全に保存されているため、LedgerLiveの信頼性を検証することは重要ではないと主張する人もいるかもしれません。それは本当です。ハードウェアウォレットの要点は、危険にさらされた環境で操作された場合でも、コインを安全に保つことです。しかし、それでもあなたはフィッシング攻撃の影響を非常に受けやすいです.
たとえば、最近受信したメールリンクからLedgerLiveをダウンロードしたとします。ソフトウェアを確認するまで、悪意のあるサードパーティによって改ざんされた偽のウォレットアプリケーションであることを知らない場合があります。悪意のあるアプリをインストールするだけでは、ハッカーはハードウェアウォレットから資金を引き出すことはできません。しかし、この侵害されたソフトウェアは多くの方法であなたをだますことができます.
1.偽のウォレットアプリケーションが24ワードの回復フレーズの詳細を尋ねる場合があります。多くのユーザーは、元帳デバイス以外にはリカバリフレーズを入力しないでください。しかし、私たちが言ったように、新しいユーザーはこれに気付いていないかもしれず、彼らはこのテクニックにだまされるでしょう.
Ledger Liveソフトウェアは、リカバリフレーズやパスフレーズを要求することはありません。アプリケーションが回復フレーズを要求している場合、それがコインを盗むように設計された悪意のあるアプリであることは明らかです.
2.侵害された元帳ライブアプリケーションにはバックドアがあり、宛先アドレスを模倣したバニティアドレスを生成する可能性があります.
トランザクションを確認する前に、元帳デバイスの宛先アドレスを確認してください。.
このような悪意のある変更から保護するには、次のことを確認してください。
- Ledgerは常に公式ウェブサイトからライブでダウンロードしてください.
- インストールする前にLedgerライブアプリを確認してください.
ソフトウェアの検証は基本的なセキュリティ手順です
ハードウェアウォレットは素晴らしいスタートです。しかし、それでもあなたは悪意のある慣行からあなたの暗号通貨を保護するためにすべての予防策を講じる必要があります.
ウォレットアプリケーションだけでなく、これは、特に暗号を扱っているため、コンピューターにインストールするすべてのソフトウェアに対して実行する必要があります。あなたはその起源を知っている必要があり、それが本物であることを確認するためにソフトウェアを検証する必要があります.
これは標準的な方法であり、暗号通貨のユーザーとして、これを原則として維持する必要があります。これにより、あらゆる種類のマルウェアから大幅に保護されます.
以前、ウォレットのMD5 / SHA256ハッシュを確認する方法について説明しました。また、エレクトラムウォレットの署名を確認するためのチュートリアルを作成しました.
Ledgerライブ署名ハッシュがSHA512を使用することを除いて、手順は同じです。.
ここでは、LedgerLiveアプリをインストールする前にハッシュ/署名を確認する方法を見てみましょう。?
元帳ライブのチェックサムを確認する方法?
新しいリリースごとに、元帳ライブのsha512sumハッシュがここに公開されます。 https://ledger-live-tools.now.sh/lld-signatures
https://github.com/LedgerHQ/ledger-live-desktop#signed-hashes
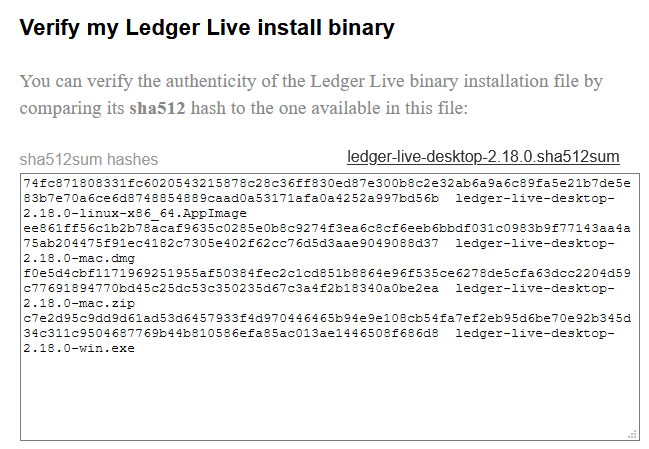
Ledgerライブインストールの信頼性は、sha512ハッシュをページで利用可能なハッシュと比較することで確認できます。.
この情報は、理由により、Webサイトの公式ダウンロードページでは利用できません。バイナリと同じサーバーに保存されているハッシュは、セキュリティを提供しません。サーバーがハッキングされると、両方のファイルが危険にさらされます.
インストールパッケージのハッシュの確認:
最新バージョンのLedgerライブアプリをコンピューターにダウンロードします。ダウンロードしたら、まだインストールしないでください。検証が成功した後にのみインストールする.
Windows、Linux、Macでチェックサムを確認する方法は次のとおりです.
- ウィンドウズ:
ダウンロードファイルがあるフォルダに移動します。 Shiftキーを押しながら右クリックして、PowerShellウィンドウを開きます。次のコマンドを入力します.
CertUtil -hashfile filename.exe sha512
例:
CertUtil -hashfile ledger-live-desktop-2.18.0-win.exe sha512
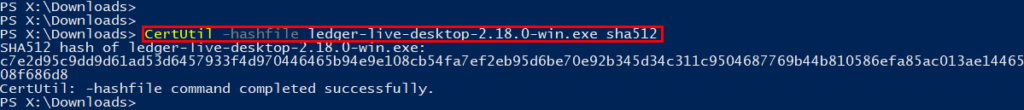
これにより、次の結果が返され、実行しているバージョンに応じてハッシュ値が変化します.
ledger-live-desktop-2.18.0-win.exeのSHA512ハッシュ:
c7e2d95c9dd9d61ad53d6457933f4d970446465b94e9e108cb54fa7ef2eb95d6be70e92b345d34c311c9504687769b44b810586efa85ac013ae1446508f686d8
これをコピーして、sha512ハッシュをこのページで利用可能なものと比較します。 https://ledger-live-tools.now.sh/lld-signatures
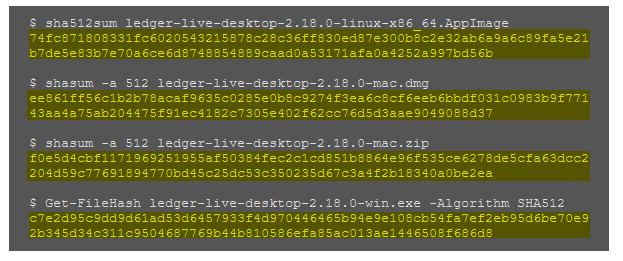
それが一致する場合、あなたは本物のコピーを持っています。先に進んでインストールできます
- Linux:
Linuxでターミナルウィンドウを開き、次のコードを入力します.
Sha512sum /
例:
sha256sum / ledger-live-desktop-2.18.0-linux-x86_64.AppImage
- マック:
Macでターミナルウィンドウを開き、次の行を入力します.
shasum -a512ファイル名
例:
shasum -a512元帳-ライブ-デスクトップ-2.18.0-mac.dmg
sha512sumハッシュ検証が完了したら、インストールを続行できます.
PGP署名の検証?
PGP署名は、ファイルのセキュリティと信頼を確保するための優れた方法です。ただし、元帳サイトのダウンロードページまたはGitHubリリースで利用可能なPGP署名への参照はありません。.
彼らがPGP署名を公開したら、この記事を更新し、LedgerLiveのPGP署名を確認する方法を説明します.