
 Facebook
 Pinterest
物議を醸しているCryptopiaExchangeハックの裏話
持っているコインが少ない場合、最も便利なのはコインを置いたままにすることです。 交換. 間違いなく、取引所では、市場の状況に非常に効果的に取引して対応することができます。しかし、彼らは安全ですか?
あなたのコインが安全ではないと言ったらどうしますか?それとも盗まれる可能性がありますか?または、暗号通貨取引所がハッキングされる可能性があります?
衝撃的ではないですか?
確かにそれは!!!
あなたは今、誰かが暗号通貨取引所をハッキングする方法を考えているかもしれませんか?しかし、現実には、取引所はハッキングされる可能性があり、絶えず攻撃を受けています。私はあなたがについて聞いたことがあると思います Cryptopia Exchange ハック。しかし、それがどのようにハッキングされたのか、そしてその現在の状況を知っていますか?
CryptopiaHackの全体的な視覚化について説明します.
CryptopiaExchangeハック
2019年1月14日 Cryptopiaが発表されました それを述べているツイートを通して,
一方、1月13日のWhale Alertのツイートによると、約244万ドル相当の19,391個のイーサリアム(ETH)トークンと、約118万ドル相当の約4800万個の中心性(CENNZ)トークンがCryptopiaから未知のウォレットに転送されました。.
その後、取引所はCryptopiaがセキュリティ違反に見舞われたとツイートしました。 重大な損失. また、取引所は、取引が一時停止されている間、取引所がメンテナンスモードになることを発表しました.
ニュージーランド警察はこの問題について適切な調査を受けました。また、必要な規制当局は事件について知らされています.
強盗の時間枠
さらに、次世代のブロックチェーン分析会社であるElementusは、盗難の時間枠と紛失したトークンの数について概説しました。レポートによると,
- 2019年1月13日、グリニッジ標準時午後1時28分に、プラットフォームの2つのホットウォレットから資金が移動されました。1つはイーサリアム[ETH]で、もう1つはERC20トークンでした。.
- コアウォレットが空になると、残りの資金が2019年1月13日午後11時58分GMTにCryptopiaの76,000以上のセカンダリウォレットから出始めました。.
- さらにCryptopiaは取引を一時停止し、1月14日午前6:00GMTに予定外のメンテナンスを発表します.
- さらに進んで、取引所は1月15日午前3時GMTにセキュリティ違反とニュージーランドの法執行手順を開示しました.
- 取引所の最後の資金は、1月17日午前5時58分GMTに排出されます。.
盗まれた暗号通貨の開示
レポートによると、イーサリアムとERC20トークンは1600万ドルの価値がありました。泥棒は、1つの秘密鍵だけでなく、何千もの秘密鍵にもアクセスできました。 Cryptopia取引所は、資金を失うことに加えて、それらすべてへのアクセスも失いました。イーサリアム、デンタコイン、オイスターパール、リスクML、セントラリティ、マザーシップ、オルメウス、DAPS、ザップ、ピラーが盗まれた暗号通貨の最大数でした.
盗まれた暗号通貨は、14の取引所プラットフォームに分散していました。そのうち最大数の暗号通貨がBiboxに送信され、2番目に多いのはBinanceによって保持され、3番目に並んでいるのはHuobiでした。報告によると、ハッカーは1,600万ドルのうち882,632ドル以上を送金し、トークンの大部分はまだ2つの異なるウォレットにありました。.
盗まれた資金を保持している2つのウォレットは、0x9007A0421145B06a0345d55a8C0f0327f62A2224と0xaA923Cd02364Bb8A4c3d6F894178d2e12231655Cでした。これらのウォレットには約1300万ドルの暗号通貨があると言われていました.
Cryptopiaへの2回目の攻撃
交換はまだ完全に最初の攻撃から外れていませんでしたが、2019年1月28日に再び別の攻撃に直面する必要がありました。このハッキングは午前6時58分に始まり、終日続きました。このハッキング中に、取引所は$ 1,675 ETHを失いました。これは、18万相当のETHに相当します。また、レポートによると、前回のセキュリティ侵害で影響を受けた5,240のウォレットが、ハッカーによって再び攻撃されました。今回、盗まれたトークンが送信されたイーサリアムアドレスは0x3b46c790ff408e987928169bd1904b6d71c00305です。.
2019年1月29日の午後9時に、交換プラットフォームは、同じ泥棒が再びプラットフォームをハッキングしたという確認を受け取りました。この間、入金は停止され、結合された資金は、現在他の盗まれたCryptopia資金を保管しているのと同じウォレットアドレスに移動されました。.
1か月後..
2019年2月14日のハッキングの1か月後、交換プラットフォームは地元の警察から緑色の信号を受信した後、運用を再開しました。警察が捜査を続けている間、スタッフは建物へのアクセスを許可されました.
ツイートの後半で、同社は次のような更新をツイートしています。
更新: 1月のハッキングの結果として発生した影響の評価に引き続き取り組んでいます。現在、最悪の場合、保有物全体の9.4%が盗まれたと計算しています。今日のさらなる更新については、私たちのページを監視してください.
さらに多くの更新があり、,
更新: 取引再開時に取引所が完全に安全になるように、各ウォレットを個別に保護しています。本日はさらに更新がありますので、このページに注目してください。.
別の更新,
更新: 新しいウォレットの結果として、古いCryptopiaアドレスへの資金の入金はすぐに控えてください。明日はさらにアップデートがあります。ページをチェックしてください.
ウェブサイトの読み取り専用モード
取引所は非常に大きな損失を被りましたが、彼らは定期的に会社の状況について更新していました。 2019年3月4日、同社はサイトを再開し、ユーザーが残高を確認できるようになることを更新しました。このサイトは、ユーザーにパスワードをリセットするよう促した。また、2要素認証を有効にしてアカウントを強化するように要求しました.
サイトの完全な再起動
2019年3月11日、Cryptopiaは、ユーザーが継続注文をキャンセルするオプションを提供しました。この注文キャンセルオプションにより、ユーザーは1月14日以降システム上でまだ開いている注文を削除して購入または販売することができました。.
サイトが完全に再起動する準備ができているとき、取引所はツイッターで新しいウォレットのコインの35%の保管を確保したことを通知しました。透明性を維持するために、取引所はユーザーがコインのステータスを確認できるCoinInfoページを作成しました.
取引所はページのリンクをユーザーに提供し、チャートの用語を説明しました.
「ウォレットの保護は進んでいます。ステータスはhttps://cryptopia.co.nz/CoinInfo/?coin=BISで確認できます…
オフラインとは、コインがまだチェックされていないことを意味します.
メンテナンスでは、コインが確保されていることを意味します.
メンテナンスメッセージには、イベントがそのコインに与えた影響が詳しく説明されています。」
3月末までに再開するウェブサイト
適切な機能を確保するために、取引所はシステムアップデートを実施しました。チームは、ハッキングの影響を受けたすべてのユーザーに電子メールを送信します。取引所はこのアップデートについてツイートし、,
リベートの詳細と取引が再びアクティブになる予定の日付については、まもなくメールでお知らせします。月末までにこれを達成することを望んでいることに注意してください.
2019年3月19日、取引所は、安全であると評価した40ペアの取引を再開すると発表しました。取引所はユーザーに取引可能なペアのリストを提供しました。彼らはまた、それらがクリアされて安全であると見なされるとすぐに、さらにペアを追加することについて通知しました.
メールの詳細
取引所は、現在の状況を詳述したすべてのユーザーにメールを送りました.
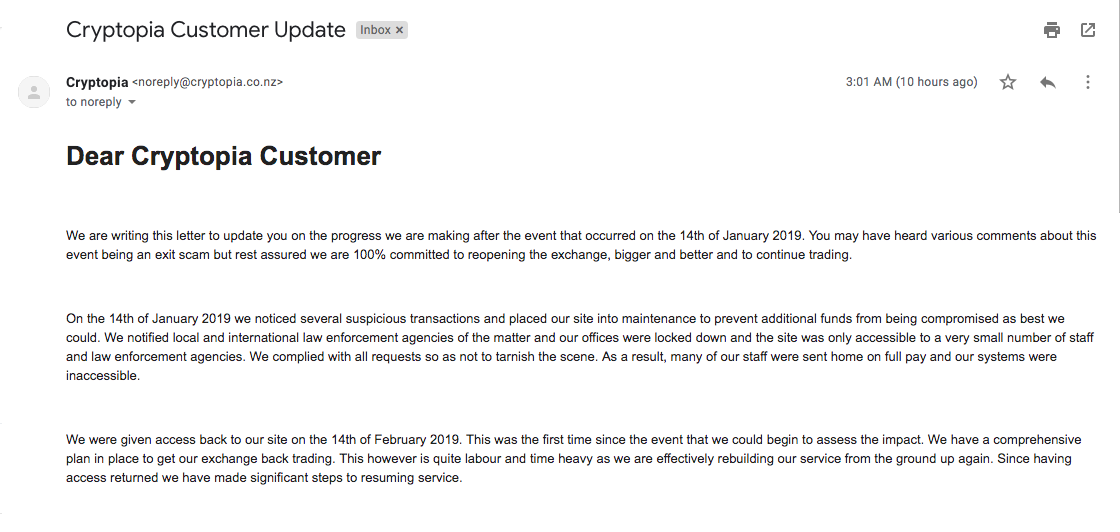
その後、取引所には新しいウォレットがあるため、取引所は顧客に古いCryptopiaアドレスに資金を入金しないようにアドバイスしました。さらに進んで、メールはまた、セキュリティ違反の間に資金を失ったすべての顧客に返金すると述べました.
24時間後の預金は回収されません
2019年3月25日、取引所は、発表から24時間以上経過した預金は回収されないと発表しました。つまり、ユーザーが2019/01/16 12:00 AM NZT以降に送金した場合、資金は回収されません。.
400万ドルの盗まれたETHが不明なウォレットに転送されました
2019年3月30日、WhaleAlertは、400万ドルを超えるイーサリアムトークンが別のアドレスに転送されたことを示すアラートを投稿しました。ハッカーは合計30,789ETHを未知のウォレットに転送しました。その後、取引所は取引所にリストされている457コインの秘密鍵の生成を開始しました.
ウェブサイトが8時間ダウン
redditorは、2019年5月14日に、取引所のWebサイトが再び8時間ダウンしたと述べました。ユーザーがウェブサイトを開いて確認しているときに、次のようなメッセージが見つかりました。,
パニックにならないでください!現在メンテナンス中です。ご不便をおかけして申し訳ございません。.
このメッセージは、再びハッキングされたり、以前のハッキングのためにチームが顧客を救済している可能性があるため、ユーザーを再び怖がらせました。メンテナンスは48時間以上継続しました.
Cryptopiaが清算に入る
Cryptopiaの顧客が長期の予定外のメンテナンスについて懸念を表明した後、取引所はGrantThorntonを清算人として任命したことを発表しました。今年初めにハッキングが発生したため、同社はこの措置を取ることを決定しました.
デビッド・ラスコーとラッセル・ムーアは、清算手続きを行ったグラント・ソーントンの2人の役人でした。 2019年5月16日、取引所はユーザーにCryptopiaへの入金を停止するように依頼しました.
Grant Thorntonによる公告によると、事件の調査は完了するまでに数か月かかる可能性があります。取引所はまた、調査プロセスが完了するまで、顧客が通貨を引き出すことを許可しないことを発表しました.
取引所が清算された1週間後、1月にCryptopiaから盗まれた30,000ETH以上が未知のウォレットに転送されました。 Coinfirmによると、盗まれたコインのほとんどはトップの取引所に上陸しました。しかし、イーサリアムはまだハッカーのアドレスにあります.
ハッカーは、盗まれたETHを最初からさまざまなウォレットに転送し続けています。ちょうど2日前に、合計4つの異なるトランザクションが完了しました。今回は約29770.7290449ETH [700万ドル以上]が15分で転送されました.
最近の報告によると、盗まれた資金の一部はHuobiの預金住所に送金され、受け取られました。また、ハッカーがHuobiのホットウォレットから現金を引き出す可能性があるとも述べています.