
 Facebook
 Pinterest
Storia dietro il controverso hack di Cryptopia Exchange
Se hai poche monete, la cosa più conveniente da fare è lasciarle sul scambi. Senza dubbio gli scambi ti consentono di effettuare transazioni e reagire alle condizioni di mercato in modo abbastanza efficace. Ma sono al sicuro?
E se ti dicessi che le tue monete non sono al sicuro? O potrebbero essere rubati? Oppure gli scambi di criptovaluta potrebbero essere violati?
Non è scioccante?
Certo che lo è!!!
Ora potresti pensare come può qualcuno hackerare uno scambio di criptovaluta? Ma la realtà è che gli scambi possono essere violati e sono costantemente attaccati. Spero che tu abbia sentito parlare di Cryptopia Exchange Hack. Ma sai come è stato violato e la sua situazione attuale?
Lascia che ti guidi attraverso l’intera visualizzazione di Cryptopia Hack.
Cryptopia Exchange Hack
Il 14 gennaio 2019 Cryptopia ha annunciato attraverso un tweet che lo afferma,
Nel frattempo, i tweet di Whale Alert del 13 gennaio hanno indicato che 19.391 token ether (ETH) per un valore di quasi $ 2,44 milioni e circa 48 milioni di token di centralità (CENNZ) per un valore di circa $ 1,18 milioni sono stati trasferiti da Cryptopia a portafogli sconosciuti.
Successivamente, lo scambio ha twittato che Cryptopia ha subito una violazione della sicurezza che ne è risultata perdite significative. Inoltre, l’exchange ha annunciato che l’exchange sarà in modalità di manutenzione mentre il trading è sospeso.
La polizia neozelandese è stata sottoposta a un’indagine adeguata sulla questione. Inoltre, le autorità di regolamentazione richieste sono state informate dell’incidente.
Tempistica del colpo
Inoltre, una società di analisi blockchain di nuova generazione, Elementus, ha delineato il periodo di tempo del furto e il numero di token mancanti. Come da rapporti,
- I fondi sono stati spostati dai due hot wallet della piattaforma, uno aveva Ethereum [ETH] e l’altro aveva token ERC20, il 13 gennaio 2019, 13:28 GMT.
- Quando i portafogli principali si sono svuotati, le quantità residue di fondi hanno iniziato a lasciare i 76k + portafogli secondari di Cryptopia il 13 gennaio 2019, 23:58 GMT.
- Ulteriormente Cryptopia sospende le negoziazioni, annunciando la manutenzione non programmata il 14 gennaio, alle 6:00 GMT.
- Andando oltre, lo scambio ha rivelato la violazione della sicurezza e le misure delle forze dell’ordine della Nuova Zelanda il 15 gennaio, alle 3:00 GMT.
- Gli ultimi fondi dell’exchange verranno prosciugati il 17 gennaio alle 05:58 GMT.
Divulgazione delle criptovalute rubate
Secondo i rapporti, i token Ethereum ed ERC20 valevano $ 16 milioni. I ladri non solo hanno ottenuto l’accesso a una chiave privata, ma anche a migliaia di loro. Oltre a perdere i propri fondi, l’exchange Cryptopia ha perso anche l’accesso a tutti loro. Ethereum, Dentacoin, Oyster Pearl, Lisk ML, Centrality, Mothership, Ormeus, DAPS, Zap e Pillar sono stati il maggior numero di criptovalute rubate.
Le criptovalute rubate sono state distribuite su quattordici piattaforme di scambio. Di cui il maggior numero di criptovalute è stato inviato a Bibox, il secondo è stato detenuto da Binance, mentre il terzo in linea era Huobi. Secondo i rapporti, gli hacker hanno trasferito oltre $ 882.632 su $ 16 milioni e la maggior parte dei token era ancora in due portafogli diversi.
I due portafogli contenenti i fondi rubati erano: 0x9007A0421145B06a0345d55a8C0f0327f62A2224 e 0xaA923Cd02364Bb8A4c3d6F894178d2e12231655C. Si diceva che questi portafogli contenessero quasi 13 milioni di dollari in criptovalute.
Secondo attacco a Cryptopia
Lo scambio non era ancora completamente fuori dal primo attacco, mentre ha dovuto affrontare di nuovo un altro attacco il 28 gennaio 2019. Questo hack è iniziato alle 6:58 e è continuato per l’intera giornata. Durante questo hack, l’exchange ha perso $ 1,675 ETH, che equivale a 180.000 ETH. Inoltre, i rapporti indicano che 5.240 portafogli che erano stati colpiti durante la precedente violazione della sicurezza, sono stati nuovamente colpiti dagli hacker. Questa volta, l’indirizzo di Ethereum a cui sono stati inviati i token rubati è 0x3b46c790ff408e987928169bd1904b6d71c00305.
Il 29 gennaio 2019, alle 21:00, la piattaforma di scambio ha ricevuto una conferma che lo stesso ladro aveva nuovamente violato la loro piattaforma. Durante questo periodo, i trasferimenti in entrata sono stati interrotti ei fondi combinati sono stati spostati nello stesso indirizzo del portafoglio che attualmente archivia gli altri fondi Cryptopia rubati.
Un mese dopo..
Dopo un mese dall’hacking il 14 febbraio 2019, la piattaforma di scambio ha ripreso le sue operazioni dopo aver ricevuto un segnale verde dalla polizia locale. Mentre la polizia continuava le indagini, il personale ha avuto accesso all’edificio.
Più tardi in un tweet, l’azienda twitta un aggiornamento affermando:
Aggiornare: Stiamo continuando a lavorare sulla valutazione dell’impatto derivante dall’hacking di gennaio. Attualmente, abbiamo calcolato che il caso peggiore è stato rubato il 9,4% delle nostre partecipazioni totali. Tieni d’occhio la nostra pagina per ulteriori aggiornamenti oggi.
Molti altri aggiornamenti arrivano dicendo,
Aggiornare: Stiamo proteggendo ogni portafoglio individualmente per garantire che lo scambio sia completamente sicuro quando riprenderemo a fare trading. Abbiamo altri aggiornamenti in arrivo oggi, tieni d’occhio la nostra pagina.
Un altro aggiornamento che afferma,
Aggiornare: Come risultato dei nuovi portafogli, si prega di astenersi immediatamente dal depositare fondi nei vecchi indirizzi Cryptopia. Abbiamo altri aggiornamenti in arrivo domani, tieni d’occhio la nostra pagina.
Modalità di sola lettura del sito web
Sebbene lo scambio avesse subito una perdita così enorme, si aggiornavano regolarmente sullo stato della loro azienda. Il 4 marzo 2019 l’azienda ha riaperto il sito e aggiornato che gli utenti potranno ora controllare i propri saldi. Il sito ha invitato gli utenti a reimpostare la password. Inoltre, hanno chiesto di rafforzare i loro account abilitando l’autenticazione a due fattori.
Riavvio completo del sito
L’11 marzo 2019, Cryptopia ha fornito agli utenti un’opzione per annullare i loro ordini permanenti. Questa opzione di annullamento dell’ordine ha consentito agli utenti di rimuovere e acquistare o vendere ordini che erano ancora aperti nel sistema dal 14 gennaio.
Mentre il sito si prepara per il suo completo rilancio, l’exchange ha informato su Twitter di essersi assicurato la custodia del 35% delle monete sui nuovi portafogli. Per mantenere la trasparenza, l’exchange ha creato una pagina CoinInfo che permetteva agli utenti di controllare lo stato delle monete.
Lo scambio ha fornito il collegamento della pagina agli utenti e ha spiegato i termini nella tabella.
“Stiamo facendo progressi nella protezione dei nostri portafogli, puoi controllare lo stato qui: https://cryptopia.co.nz/CoinInfo/?coin=BIS …
Offline significa che le monete non sono state ancora controllate.
In Manutenzione significa che la moneta è stata assicurata.
Il messaggio di manutenzione descriverà in dettaglio l’impatto che l’evento ha avuto su quella moneta “.
Il sito web riaprirà entro fine marzo
Per garantire il corretto funzionamento, lo scambio ha effettuato un aggiornamento del sistema. Il team invia un’email a tutti gli utenti interessati dall’hacking. Lo scambio ha twittato su questo aggiornamento dicendo,
Ti invieremo nuovamente un’e-mail a breve con maggiori dettagli sugli sconti e le date previste per la riattivazione del trading. Tieni presente che speriamo di raggiungere questo obiettivo entro la fine del mese.
Il 19 marzo 2019, l’exchange ha annunciato che riprenderà a fare trading su 40 coppie che hanno valutato sicure. Lo scambio ha fornito ai suoi utenti un elenco di coppie negoziabili. Hanno anche informato sull’aggiunta di più coppie non appena vengono cancellate e ritenute sicure.
Dettagli dell’email
Lo scambio ha inviato per posta a tutti i suoi utenti la situazione attuale.
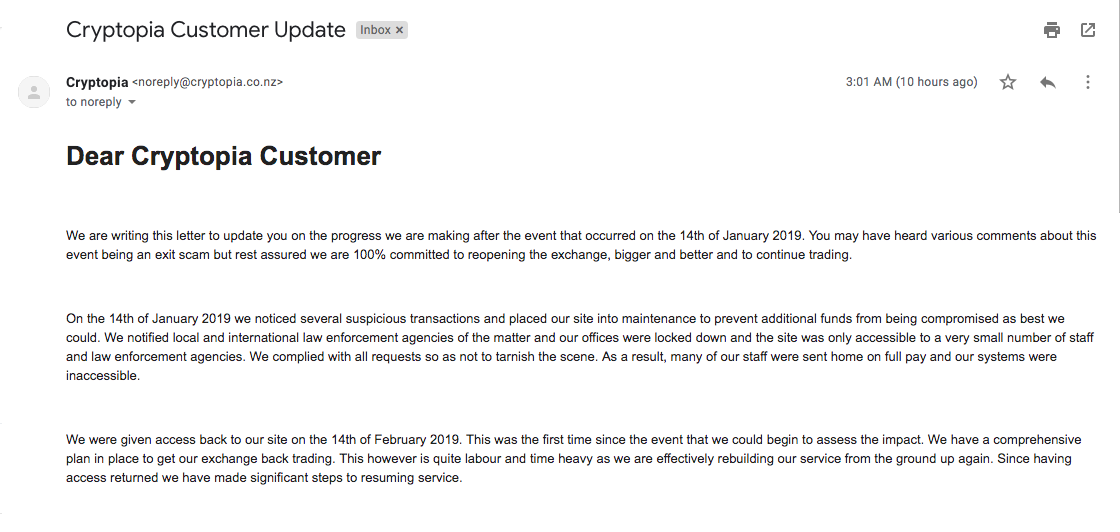
Successivamente, l’exchange ha consigliato ai suoi clienti di non depositare fondi sul vecchio indirizzo di Cryptopia poiché l’exchange ha nuovi portafogli. Andando oltre, la posta affermava anche che avrebbero rimborsato tutti i clienti che avevano perso i loro fondi durante la violazione della sicurezza.
Depositi dopo 24 ore non recuperati
Il 25 marzo 2019, lo scambio ha dichiarato che i depositi avvenuti più di 24 ore dopo l’annuncio non sarebbero stati recuperati. Ciò significava che se l’utente inviava fondi dopo il 16/01/2019 00:00 NZT, i fondi non verranno recuperati.
$ 4 milioni di ETH rubati trasferiti a un portafoglio sconosciuto
Il 30 marzo 2019, WhaleAlert ha pubblicato un avviso affermando che oltre $ 4 milioni di token Ethereum sono stati trasferiti a un indirizzo diverso. L’hacker ha trasferito un totale di 30.789 ETH a un portafoglio sconosciuto. Successivamente, lo scambio ha iniziato a generare chiavi private per la moneta 457 elencata nello scambio.
Sito web inattivo per 8 ore
Un redditor ha dichiarato il 14 maggio 2019 che il sito web dell’exchange era di nuovo inattivo per 8 ore. Mentre l’utente ha aperto il sito Web per controllare, ha trovato un messaggio che diceva,
Niente panico! Attualmente siamo in manutenzione. Grazie per la pazienza e ci scusiamo per il disagio.
Questo messaggio ha di nuovo spaventato i suoi utenti, in quanto potrebbe essere nuovamente violato o il team sta salvando i suoi clienti a causa del suo precedente hack. La manutenzione è continuata per un periodo più lungo di 48 ore.
Cryptopia entra in liquidazione
Dopo che i clienti di Cryptopia hanno sollevato preoccupazioni per una lunga manutenzione non programmata, l’exchange ha annunciato la nomina di Grant Thornton come suoi liquidatori. L’azienda ha deciso di fare questo passo a causa dell’hack causato all’inizio di quest’anno.
David Ruscoe e Russell Moore, erano i due funzionari di Grant Thornton che si occupavano del processo di liquidazione. Il 16 maggio 2019, l’exchange ha chiesto ai suoi utenti di interrompere i depositi su Cryptopia.
Secondo l’avviso pubblico di Grant Thornton, l’indagine sul caso potrebbe richiedere mesi per il suo completamento. Lo scambio ha anche annunciato che non consentirà ai suoi clienti di ritirare alcuna valuta fino al completamento del processo di indagine.
Subito dopo una settimana in cui l’exchange è andato in liquidazione, oltre 30.000 ETH rubati da Cryptopia a gennaio sono stati trasferiti a un portafoglio sconosciuto. Secondo Coinfirm, la maggior parte delle monete rubate è finita negli scambi migliori. Ma Ethereum è ancora all’indirizzo degli hacker.
Fin dall’inizio, l’hacker trasferisce continuamente l’ETH rubato a vari portafogli. Solo due giorni fa, sono state completate un totale di quattro diverse transazioni. Questa volta sono stati trasferiti circa 29770,7290449 ETH [oltre $ 7 milioni] in 15 minuti.
Secondo un recente rapporto, una parte dei fondi rubati è stata trasferita e ricevuta da un indirizzo di deposito di Huobi. Afferma inoltre che gli hacker potrebbero ritirare i contanti attraverso il portafoglio caldo di Huobi.